
案件のセキュリティで「持ち出し」が問われる場面と参画前に確かめる順番を解説
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
📘 この記事でわかること
- 持ち出しが「一部の人の話」ではなく、私用端末やアクセスの痕跡まで対象になる理由と範囲
- 委託元が定期的な監査で実施の程度を確かめ、取り扱いの状況を把握しようとする仕組み
- 組織・人・技術の3つの面で備えを説明できるかどうかと、参画前に確かめる順番の作り方
案件のセキュリティ体制について尋ねられると、まず思い浮かぶのはパスワードの管理や通信の暗号化かもしれません。ですが個人情報保護委員会が公表しているガイドラインには、報告を要する事例がもっと具体的に並んでいます。持ち出しは、悪意を持った一部の人だけの話ではなく、使う端末の選び方やアクセスの残し方にも関わってきます。案件に参画する前にどこを確かめれば安心して臨めるのか、ガイドラインが並べる事例に沿って整理します。
▶ あわせて読みたい
・リモート案件のセキュリティ対策|守る範囲を4つに分ける線引きの条件を整理
・セキュリティ対策の優先順位はどう付ける?整っていない領域から決める条件
・Webエンジニアの案件で任される範囲|案件情報から読み取る手がかりを解説
1. 報告を要する事例に並ぶ持ち出し
最初に挙げられる、働く人による持ち出しと提供
個人情報保護委員会のガイドラインが、報告を要する事例として最初に挙げているのは、働く人が顧客の個人データを不正に持ち出して第三者に渡した場合です1。案件に外から入って作業する側であっても、この並びを知っておくことには意味があります。
「持ち出し」と聞くと、悪意を持った一部の人が起こす特別な出来事のように感じるかもしれません。ですがガイドラインの並びを見ると、意図の有無よりも、データがどこへ渡ったかという結果のほうが重視されています。
案件で個人データに触れる場面は、日常の作業の中にもあります。名簿を整理する、問い合わせの履歴を確認する、といった一つひとつの作業が、この並びの入り口になります。ガイドラインの並びは、意図ではなくデータがどこへ渡ったかで区切られています。
参画する側として押さえたいのは、持ち出しという言葉が指す範囲の広さです。ファイルを送る、記録媒体に複製する、個人のクラウドに保存する、といった行為はどれも同じ並びに含まれ得ます。
この並びを知っておくと、案件に参画するときにクライアントへ尋ねる質問の輪郭がはっきりします。持ち出しを防ぐ取り決めをどう記録しているかを尋ねれば、相手の備えの厚みが見えてきます。
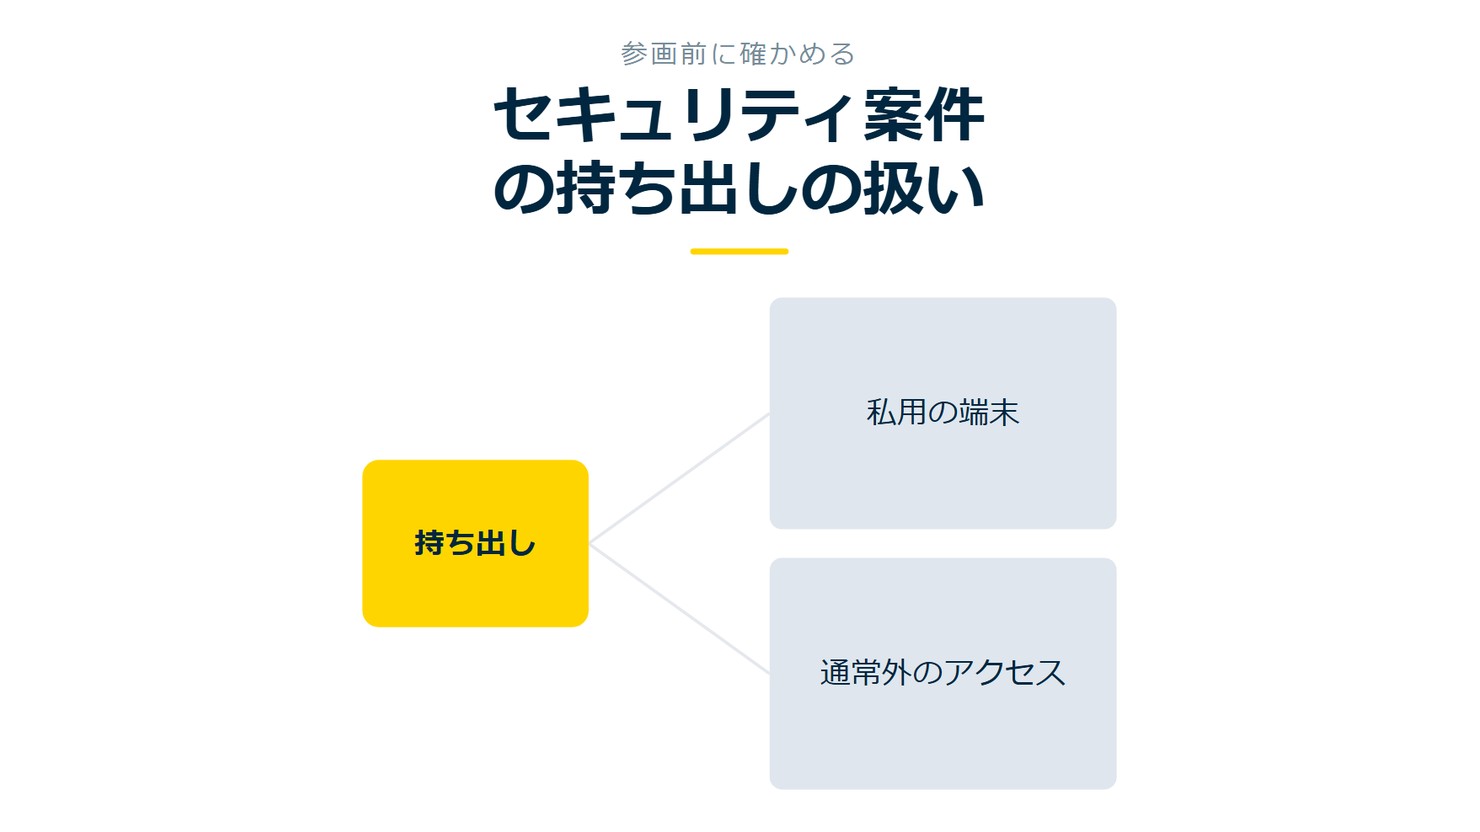
図の作成:Remogu編集部。ガイドラインが挙げる事例の並びを整理したもので、統計データではありません
次に押さえたいのは、この並びが貸与された端末だけを対象にしているわけではないという点です。私用の端末も、同じ枠の中に置かれています。
2. 同じ枠に入る私用の端末
報告を要する事例に含まれる私用端末
案件によっては、支給された端末ではなく、自分のパソコンやスマートフォンで作業を進める場面があります。ガイドラインは、私用の端末や取引先の端末が情報を窃取するマルウェアに感染し、そこから漏えいした場合も報告を要する事例として挙げています1。
自分のパソコンだから大丈夫、貸与された端末だから安心、という考え方は、この並びの前では成り立ちません。大切なのは端末の持ち主よりも、そこにどんな備えが施されているかという点です。
案件に参画するとき、使用する端末について取り決めがあるかどうかは、確かめる観点の一つです。私用の端末を使う案件であれば、ウイルス対策の状態や更新の適用状況を自分でも把握しておく必要が出てきます。
出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」をもとに作成
取引先から貸与される端末であっても、油断はできません。ガイドラインが挙げているのは、私用か貸与かという区分ではなく、感染して情報が漏えいしたという結果そのものだからです。
端末の話の次に見るのは、感染や紛失そのものではなく、日々のアクセスの残り方です。
3. 見られているのはアクセスの痕跡
判断の起点になる、通常の業務で使わないアクセス
報告を要する事例には、被害の全体が判明する前の段階に当たるものも含まれています。ガイドラインは、通常の業務で必要としないアクセスによってデータが窃取された痕跡が認められた場合を、その一つに挙げています1。
痕跡という言葉が示すのは、結果が確定する前の段階です。対象になるのは、窃取された痕跡が認められた段階です。被害の範囲がまだ確定していなくても当てはまります。
案件で担当する範囲が広がるほど、アクセスできるデータの幅も広がります。必要な範囲を超えてデータに触れていないかどうかは、担当者自身の意識だけでなく、記録として残る仕組みがあるかどうかにも左右されます。
アクセスの記録を残す仕組みを持っている案件では、誰が、いつ、どの範囲のデータに触れたかを後から確かめられます。記録がない案件では、通常の範囲かどうかを判断する材料そのものが乏しくなります。
参画前に確かめたいのは、記録の有無よりも、記録を日常的に見返す運用があるかどうかです。紙の書類や記録媒体についても、同じ並びの中に置かれています。次はその範囲を見ていきます。
セキュリティ体制を確かめながら案件を見る →
4. 紙と媒体、復元できない状態も対象
書類の盗難と、暗号化されて戻せない状態
データはパソコンの中だけにあるわけではありません。ガイドラインは、個人データが記載または記録された書類や媒体が盗難された場合も、報告を要する事例として挙げています1。
紙の資料や記録媒体は、画面の外にあります。持ち歩く場面があれば、置き忘れや紛失の起点にもなります。案件の作業場所を移すときには、紙の資料の扱いも確かめます。
もう一つ挙げられているのが、身代金を要求するタイプの攻撃によって個人データが暗号化され、復元できなくなった場合です1。渡ってしまったかどうかにかかわらず、使えない状態になったこと自体が対象です。
復元できない状態は、悪意のある持ち出しとは性質が異なります。それでも同じ並びに置かれているのは、結果として個人データを適切に扱えなくなった状態そのものが問題とされているからです。
5つの場面と確かめる観点の比較
前の節で挙げた5つの場面は、原因も性質も異なります。それでも共通しているのは、参画する側が普段の作業の中で少し意識を向けるだけで、備えの有無を確かめられるという点です。表にまとめて、場面ごとの起点と確かめる点を並べます。
| 場面 | 起点 | 参画前に確かめる点 |
|---|---|---|
| 持ち出して渡した場合1 | 働く人がデータを外部へ渡す | 持ち出しを防ぐ取り決めがあるか |
| 私用端末が感染した場合1 | 私用または貸与端末のマルウェア感染 | 端末に関する取り決めがあるか |
| 痕跡のあるアクセス1 | 通常の範囲を超えたアクセス | アクセス記録を見返す運用があるか |
| 書類・媒体の盗難1 | 紙や記録媒体の紛失・盗難 | 資料の持ち出し方の管理があるか |
| 復元できない暗号化1 | 身代金要求型の攻撃による暗号化 | データの複製やバックアップの方針があるか |
次に見ていくのは、これらの場面を防ぐために委託元がどう動くかという点です。
5. 定期的な監査で実施の程度を調べる委託元
取り決めの実行状況に対する委託元の定期的な確認
個人データの取り扱いを外部に委託する側にも、ガイドラインは役割を定めています。定期的に監査を行う等により、委託契約で盛り込んだ内容の実施の程度を調査した上で、必要な見直しを行うこととされています1。
つまり、案件を発注する側は、契約書を交わして終わりにするのではなく、実際にどこまで実行されているかを継続的に確かめる立場に置かれています。参画する側から見れば、自分の作業ぶりも見られる対象になるということです。
ここでの監査は、取り決めた内容が実行されているかを確かめる仕組みです。
もう一つ挙げられているのが、取り扱いの状況を委託元が合理的に把握できるよう、取り決めに盛り込むことが望ましいという点です1。監査という点検の仕組みと、日常的に状況を把握する仕組みは、セットで動いています。
監査と把握、2つの視点の比較
参画する案件でこの2つがどう運用されているかを尋ねると、委託元がどれだけ丁寧にデータを扱っているかの手がかりになります。監査の頻度や、状況をどう報告する仕組みになっているかは、案件ごとに確かめる部分です。
| 視点 | ガイドラインが挙げる内容 | 参画する側にとっての意味 |
|---|---|---|
| 定期的な監査1 | 実施の程度を調査した上で見直す | 取り決めが実行されているかを確かめる仕組み |
| 状況の把握1 | 取扱状況を合理的に把握できるようにする | 日常のやり取りがどう報告されるかの目安 |
監査と把握という2つの動きを支えているのが、委託先が示す3つの面の備えです。
6. 委託先として説明できる3つの措置
組織・人・技術、3つの面の備え
ガイドラインは、講じる備えを複数の面に分けて整理しています。まず挙げられているのが、組織の面での安全管理措置です1。
組織の面というと制度づくりのように聞こえますが、案件の中では、誰が個人データに触れられるかを決める権限の整理や、問題が起きたときの連絡の道筋として現れます。案件に入る前に、こうした整理があるかどうかを尋ねてみる価値があります。
次に挙げられているのが、人の面と物理的な面での安全管理措置です1。
人の面というと個人の注意力の話に聞こえがちですが、実際に効いてくるのは注意力そのものよりも、注意を続けやすくする仕組みのほうです。参画前の説明や、日常のやり取りの中でどう伝えられているかを見ておくと、仕組みの厚みが分かります。
最後に挙げられているのが、技術の面での安全管理措置です1。技術の面は、パスワードの強さや通信の暗号化だけを指すわけではありません。外の環境の変化を把握し続ける姿勢も含まれます。
3つの面と確かめる観点の比較
組織・人・技術の3つがそろって初めて、備えとして説明できる形になります。表にまとめて、それぞれの面と確かめる観点を並べます。
| 面 | ガイドラインの位置づけ | 参画前に確かめる観点 |
|---|---|---|
| 組織の面1 | 組織的安全管理措置 | 権限の整理や連絡の道筋があるか |
| 人と物理の面1 | 人的安全管理措置 | 説明や日常の伝え方が続いているか |
| 技術の面1 | 技術的安全管理措置 | 外の環境の変化を把握しているか |
出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」をもとに作成
自分に合う条件の案件を探す →
7. 参画前に確かめる順番
3つの面を並べ直した確認の順番
これまでの内容を、参画前に確かめる順番として並べ直します。最初に確かめるのは、監査がどのくらいの頻度で行われているかという点です1。
監査の頻度を尋ねると、委託元がこの案件をどれくらい重く見ているかの手がかりになります。年に一度なのか、案件の節目ごとなのか、答え方そのものにも情報があります。
次に確かめるのは、日々の取り扱いの状況がどう把握されているかという点です1。アクセスの記録が残る仕組みなのか、定期的な報告の場があるのか、答え方の具体性を見ると、実際に運用されているかどうかが見えてきます。
最後に確かめるのは、技術の面での備えがどこまで説明できるかという点です1。技術の面は専門的に聞こえますが、細部を暗記する必要はありません。備えの中身を細かく知ることよりも、尋ねたときに答えが返ってくるかどうかのほうが、実用的な判断材料になります。
Remoguの案件は90%以上がフルリモート可能です。こうした確かめる場面も含めて、クライアントとやり取りしながら進められます。まず登録して、自分が確かめたい観点に合う案件があるかどうかを見てみてください。
出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」をもとに作成
8. よくある質問
貸与された端末でも、感染して漏えいすれば報告を要する事例になりますか
なります。私用の端末だけでなく取引先の端末も、マルウェアに感染して漏えいした場合は、報告を要する事例として挙げられています1。
データが外へ渡っていなくても、対象になる場面はありますか
あります。身代金要求型の攻撃で個人データが暗号化され、復元できなくなった場合も、報告を要する事例に挙げられています1。
委託元は、委託先の取り扱いの状況をどのように把握しようとしますか
定期的な監査などで取り決めの実施の程度を調べ1、取扱状況を合理的に把握できるよう取り決めに盛り込むことが望ましいとされています1。
リモートワーク案件をお探しの方へ
Remoguは、株式会社LASSICが運営するITエンジニア・デザイナー専門のリモートワーク案件紹介サービスです。フルリモート・ハイブリッドの案件から、スキルに合うものを探せます。
確かめる順番が分かれば動けます。リモートの案件を見てみてください。
会員登録無料 / 案件閲覧・相談は無料
※公開中の案件数は時期によって変わります。記事中の案件の傾向は執筆時点のものです。
出典・参考情報
*1 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」持ち出しの扱い(2026年6月・2026年10月確認)