
情報セキュリティ6か条とは?個人事業主のエンジニアが確かめる第4.0版の変更点と対策
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
📘 この記事でわかること
- 情報セキュリティ6か条が5か条にバックアップを足した形であることと、個人事業主も読み手に入るガイドラインであること
- 6つの対策それぞれの中身と、バックアップの運用で決めておく取得・保管・復旧の項目
- SECURITYACTION一つ星やSCS評価制度との関係と、取引先に聞かれたときに確かめる順番
新しい取引先から届いたセキュリティ確認シートに、「情報セキュリティ5か条への取組」という欄がありました。調べてみると、IPAのページはすでに6か条になっていて1、何をどう書けばよいのか記入の手が止まります。個人事業主のフリーランスエンジニアにとって、取引先から聞かれる基本の対策が変わったのかどうかは気になるところです。6か条は5か条にバックアップを足した、一人でも始められる土台です。
▶ あわせて読みたい
・【SECURITY ACTION】一つ星と二つ星の違い|フリーランスエンジニアが宣言するときの注意点
・ランサムウェア対策はどこから始める?感染経路を断つ3つの入口とインシデント対応の備え
・【案件と情報漏えい】委託を受ける側に求められる備えを解説
1. 個人事業主のエンジニアが6か条を確かめる理由
IPAは「中小企業の情報セキュリティ対策ガイドライン」を改訂し、第4.0版を公開しました1。このガイドラインは、個人事業主、小規模事業者を含む中小企業の利用を想定しています1。会社の情報システム担当者だけに向けた文書ではなく、一人で案件を受けている事業者も読み手に入っています。
そのため、取引先の確認シートに5か条の欄があったときは、手元の理解が古い版のままではないかを、IPAの資料で確かめることになります。Remogu(株式会社LASSIC運営)は、リモートワーク案件特化のエンジニアマッチングで、案件の90%以上がフルリモート可能です2。では、第4.0版では何が変わったのでしょうか。
2. ガイドライン第4.0版と6か条
経営者編と実践編の2部構成
IPAによると、ガイドラインは経営者編と実践編から構成されています1。一人で事業をしている場合は、経営者と実務担当を同じ人が兼ねます。経営者編の考え方と実践編の手順の両方が、そのまま自分の仕事に関わってくる立場です。
5か条に足された「バックアップを取ろう!」
変更の中心は、情報セキュリティ5か条に「バックアップを取ろう!」を新たに追加し、情報セキュリティ6か条としたことです1。5か条の各項目が書き換わったという説明は、IPAの紹介ページにはありません。取引先に聞かれたときも、これまで取り組んできた5か条に1つ加わった形で答えられます。
ガイドライン第4.0版は、この6か条を、企業の規模に関わらず実行すべき重要な対策としてまとめています3。事業の規模ごとに別々の対策が用意されているのではなく、同じ6つが共通の土台です。
図の作成:Remogu編集部。IPAのガイドライン第4.0版の紹介ページの記載を整理したもので、統計データではありません
リモートで参画できる案件を見てみる →
3. 6か条の中身
6つの対策と資料の記載
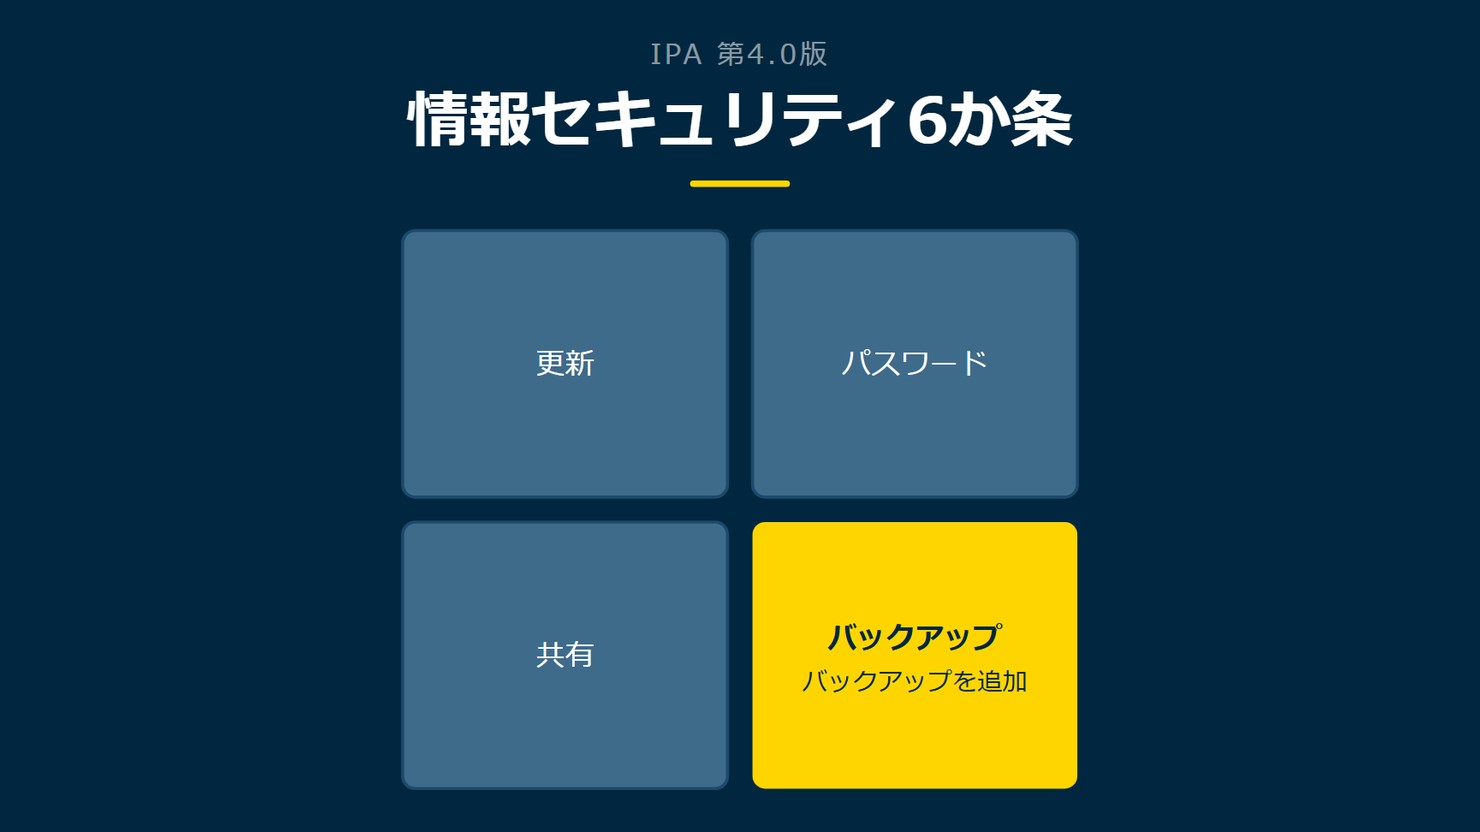
第4.0版の6か条は、OSやソフトウェアの更新、ウイルス対策ソフト、パスワード、共有設定、バックアップ、脅威や攻撃の手口の6つです。次の表は、それぞれについてガイドライン第4.0版が何を求めているかを、資料の記載に沿って並べたものです。ウイルス対策ソフトは、この記事では項目名の確認にとどめ、中身には踏み込みません。
| 6つの対策 | 資料の記載 |
|---|---|
| OS・ソフトウェアの更新 | 修正プログラムを適用するか最新版を利用して、常に最新の状態にします3 |
| ウイルス対策ソフト | 6か条の項目の1つです(この記事では項目名のみ) |
| パスワード | 長く、複雑に、使い回さないようにして強化します3 |
| 共有設定 | 無関係な人がウェブサービスや機器を使える設定になっていないかを確認します3 |
| バックアップ | データが消えたり暗号化されたりしても、事業が継続できるよう取得しておきます3 |
| 脅威や攻撃の手口 | 取引先を装ったウイルス付きメールや偽サイトなどの手口を知って対策を取ります3 |
更新・パスワード・共有設定の確認
更新の対策では、修正プログラムを適用するか最新版を利用するかのどちらかで、OSやソフトウェアを常に最新の状態にします3。パスワードの対策は、長く、複雑に、そして使い回さないことの3点で成り立っています3。どちらも、取引先に聞かれたとき、手元の端末やアカウントで今すぐ確かめられる項目です。
共有設定は、無関係な人がウェブサービスや機器を使える設定になっていないかを見直す対策です3。クラウドのストレージや共有リンクを使って成果物をやり取りする場合は、この項目の確認先に入ります。
手口を知るという対策
6つ目は、ほかの5つと性格が違います。設定を変えるのではなく、取引先を装ったウイルス付きメールや偽サイトなどの手口が増えていると知ったうえで、対策を取る項目だからです3。
4. 追加されたバックアップ
データが消えたときに備える対策
バックアップの対策は、故障や誤操作、ウイルス感染などでデータが消えたり暗号化されたりすることに備え、事業が継続できるようバックアップを取得しておくものです3。納品物やソースコード、取引先とのやり取りの記録を自分の端末で持っている事業者にとって、その端末が使えなくなった場合の備えがこの項目に当たります。
運用で決める5つの項目
ガイドライン第4.0版は、バックアップの運用として、取得対象の選定、保管場所の検討、世代管理、保管期間、復旧計画などを挙げています3。取って終わりではなく、何を取り、どこにどれだけの期間、何世代分を置き、いざというときにどう戻すかまで決めておく流れです。
図の作成:Remogu編集部。IPAのガイドライン第4.0版の記載を整理したもので、統計データではありません
次は、自社診断に加わった項目です。
5. 自社診断に加わった項目
診断項目に追加された内容
IPAによると、第4.0版では「5分でできる!情報セキュリティ自社診断」の診断項目に、外部から内部ネットワークへの不要な通信の遮断や、ウェブサイトの安全な運用などを新たに追加しました1。6か条の本体とは別に、自分の状態を測る診断のほうにも手が入っています。
自社診断は、取引先に答える前に自分の現状を点検する場面で開く資料です。次の表は、追加された項目を、IPAの紹介ページの記載に沿って並べたものです。紹介ページが「など」と書いているため、挙げられているのは追加項目の一部です。
| 追加された項目 | 資料の記載 |
|---|---|
| 外部からの通信の遮断 | 外部から内部ネットワークへの不要な通信の遮断を、診断項目に新たに追加しました1 |
| ウェブサイトの運用 | ウェブサイトの安全な運用を、診断項目に新たに追加しました1 |
| そのほかの項目 | 紹介ページは「など」としており、上の2つ以外の追加項目があります1 |
診断と6か条の位置づけ
ただし、追加されたのは診断の項目であって、6か条の項目ではありません。バックアップが6つ目に加わった変更1と、診断項目が増えた変更1は、別々の話として分けて読みます。取引先の確認シートに書かれているのが5か条なのか診断なのかで、答えに使う資料が変わるためです。
自分の経験に合うリモート案件の条件を確かめてみる →
6. SECURITY ACTIONとSCS評価制度との関係
一つ星が宣言する内容
SECURITY ACTIONの一つ星は、情報セキュリティ6か条に取り組むことを宣言するものです3。宣言する対象が6か条そのものなので、5か条の頃の説明で一つ星を覚えている場合は、第4.0版の記載に合わせて読み直します。
SCS評価制度は整備の途中
IPAによると、第4.0版はSCS評価制度の基本的な考え方に沿った内容としています1。一方、SCS評価制度は2026年度下期の制度開始を目指して整備が進められている段階です3。
そのため、取引先から評価制度のことを聞かれても、制度が始まったとは答えられません。答えられるのは、6か条が評価制度の考え方に沿っていること、制度は整備中であることの2点です。
図の作成:Remogu編集部。IPAのガイドライン第4.0版と紹介ページの記載を整理したもので、統計データではありません
7. 取引先に聞かれたときに確かめる順番
答える前の5つの確認
取引先の確認シートに答える前に、手元で確かめる項目は5つに絞れます。最初に、5か条ではなく6か条で答えるかを決めます。そのうえで、更新、パスワード、バックアップ、SECURITY ACTION一つ星の宣言の順に見ていきます。右の列は、それぞれの根拠になる資料の記載です。
| 順番 | 確かめること | 資料の記載 |
|---|---|---|
| 1 | 5か条ではなく6か条で答えるか | 5か条に「バックアップを取ろう!」を追加し、6か条としました1 |
| 2 | OS・ソフトウェアの更新 | 修正プログラムを適用するか最新版を利用して、常に最新の状態にします3 |
| 3 | パスワードの強化 | 長く、複雑に、使い回さないようにします3 |
| 4 | バックアップの取得と復旧計画 | データが消えても事業が継続できるよう取得し3、運用の項目に復旧計画も挙げられています3 |
| 5 | SECURITY ACTION一つ星の宣言 | 6か条に取り組むことを宣言するものです3 |
図の作成:Remogu編集部。IPAのガイドライン第4.0版の記載をもとに確認の順を整理したもので、統計データではありません
確認シートの欄に戻る
冒頭の確認シートに戻ります。「5か条への取組」の欄に手が止まったのは、IPAが5か条を6か条に改めていたからでした1。変わったのは、バックアップが1つ加わったことです。
6か条は5か条にバックアップを足した、一人でも始められる土台です。上の5つを順に確かめれば、欄に何を書くかは決まります。取引先に示せる基本の対策が整ったら、Remoguに登録して、リモートで参画できる案件の条件を見ながら、自分の経験に合う案件を探してみてください。
8. よくある質問
5か条と6か条は何が違いますか
違いは、5か条に「バックアップを取ろう!」が新たに加わり、6か条になったことです1。IPAのガイドライン第4.0版は、この6か条を企業の規模に関わらず実行すべき重要な対策としてまとめています3。
個人事業主も対象ですか
IPAによると、ガイドラインは個人事業主、小規模事業者を含む中小企業の利用を想定しています1。一人で事業をしているフリーランスエンジニアも、読み手に入っています。
SECURITY ACTIONの一つ星は6か条ですか
ガイドライン第4.0版によると、SECURITY ACTIONの一つ星は、情報セキュリティ6か条に取り組むことを宣言するものです3。
リモートワーク案件をお探しの方へ
Remoguは、株式会社LASSICが運営するITエンジニア・デザイナー専門のリモートワーク案件紹介サービスです。フルリモート・ハイブリッドの案件から、スキルに合うものを探せます。
手元のセキュリティを整えたら、その備えを生かして参画できる案件の条件も確かめてみてください。リモートの案件から探せます。
会員登録無料 / 案件閲覧・相談は無料
※公開中の案件数は時期によって変わります。記事中の案件の傾向は執筆時点のものです。
出典・参考情報
*1 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン」(2026年9月・2026年10月確認)
*2 Remogu(株式会社LASSIC運営)公開情報:扱う案件の90%以上がフルリモート可能
*3 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン」(2026年3月・2026年10月確認)