
【インフォスティーラー】多要素認証が効かない理由とフリーランスの後始末の手順
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
📘 この記事でわかること
- ブラウザのセッションとクッキーが盗まれると、通常の認証情報と多要素認証が回避されうる理由と、その仕組み
- AIサービスの利用枠が消費された事例で、提供企業が取った対応と、報告の位置づけ
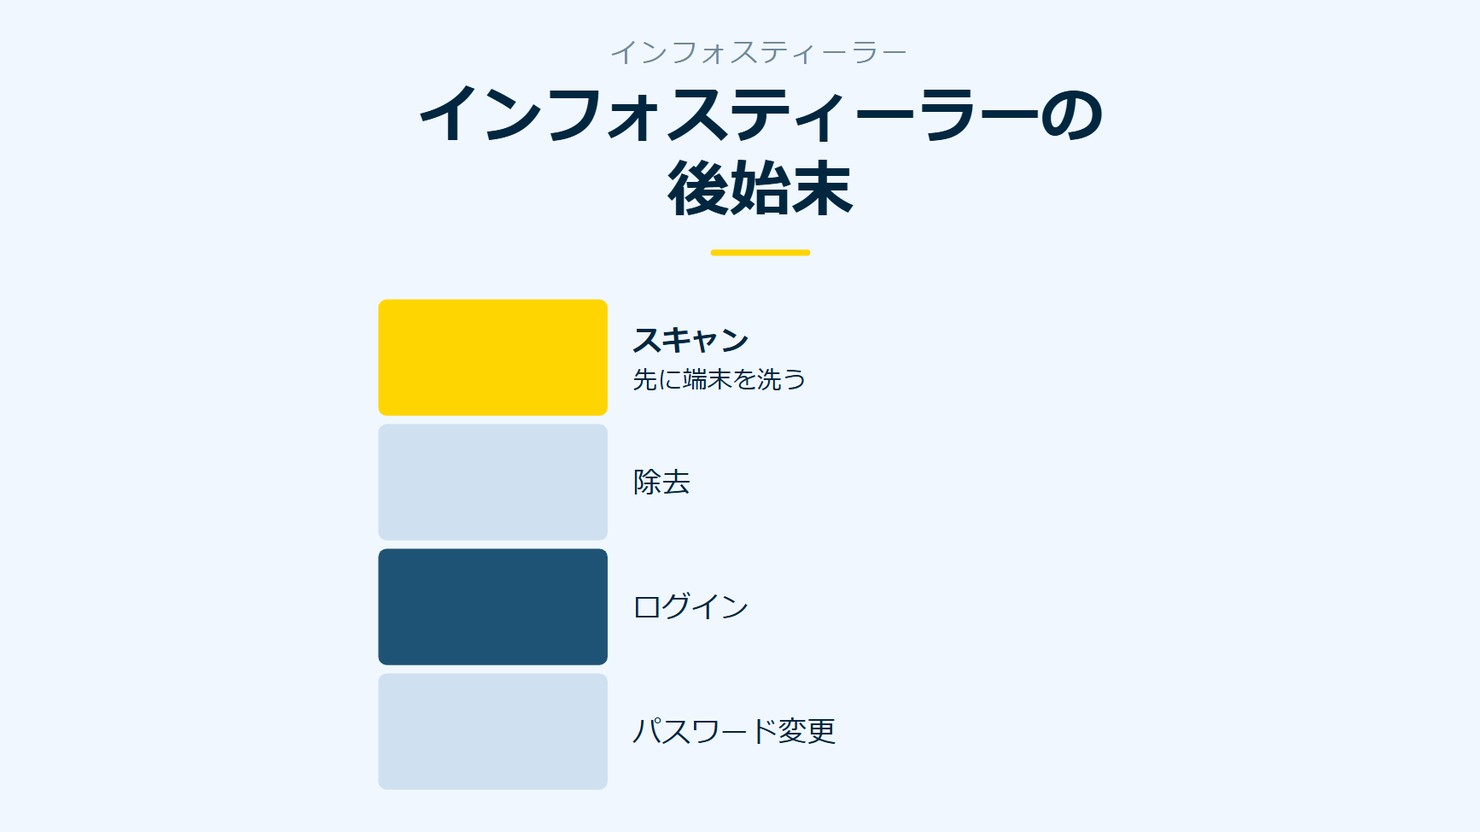
- 端末のスキャンと除去を先に行い、そのあとでログインとパスワード変更に進む後始末の順番
朝、利用しているAIサービスから通知が届きました。「アカウントで不審な利用を検知したため、セッションをサインアウトしました」。多要素認証は設定済みなのに、なぜ。インフォスティーラーは、ログインしたあとのブラウザの状態を盗むため、通常の認証情報と多要素認証を回避しうるとIPAの短信はまとめています1。1台の端末で仕事を回すフリーランスエンジニアが最初に覚えておきたいのは、この一言です。パスワードを変える前に、端末を洗います。
▶ あわせて読みたい
・パスキーとは?パスワードレス認証がフィッシングに強い理由と案件で問われる3つの実装
・メール攻撃の手口6分類とは?なりすまし・フィッシング・BECの検知と3段の対策を解説
・【案件と情報漏えい】委託を受ける側に求められる備えを解説
1. インフォスティーラーとは
ログイン後の状態を盗むマルウェア
インフォスティーラーは、情報窃取型のマルウェアです。端末に入り込み、ブラウザに残っている情報を外へ持ち出します。IPAの短信が紹介するセキュリティベンダーの記事は、アクティブなブラウザセッションとセッションクッキーを盗むことで、通常の認証情報と多要素認証を回避しうると指摘しています1。
セッションクッキーは、ログインを済ませたブラウザが「この利用者は認証済み」と示すためのデータです。パスワードや確認コードは、ログインの入口で使うものでした。入口を通ったあとの状態そのものを持ち出されると、入口の守りは役に立ちません。
つまり、盗まれる対象が変わっています。パスワードを入力する場面ではなく、すでにログインしているブラウザの中身が持ち出されます。多要素認証の設定がある、ないにかかわらず、起きうる流れです。
出典:IPA「AIセキュリティ短信(2026年9月28日公開版)」をもとに作成
国際共同捜査の対象にもなっている
インフォスティーラーは、各国の捜査機関が動く対象でもあります。警察庁によると、令和7年6月、INTERPOLはインフォスティーラー対策の国際共同捜査を発表しました。日本警察を含む26か国の捜査機関が民間事業者とも連携し、関係するC2サーバを停止させる対策を行っています2。
この事実から言えるのは、国をまたいで対処が必要な脅威として扱われている点までです。日本国内の被害の件数や広がりは、この記事では扱いません。次は、盗まれた状態がなぜ多要素認証をすり抜けるのかを見ます。
2. 多要素認証が回避される仕組み
認証を通過したあとの状態が使われる
IPAの短信は、ログインセッションの窃取は認証情報と多要素認証(MFA)を回避しうるとまとめています1。多要素認証は、ログインする瞬間に本人かどうかを確かめる仕組みです。確かめ終わったあとに続くセッションまでは、その場面の守りの外にあります。
たとえば、鍵のかかった部屋に入ったあとの状態を想像してください。入室の手続きが厳重でも、入室済みを示す札が奪われたら、札を持つ人が中に入れます。ブラウザのセッションは、この札に近い働きをします。
そのため、多要素認証を設定していても、セッションが盗まれた場合の安全は別の問題です。多要素認証は大切な守りですが、守る場面が入口に限られる点を押さえておきます。
盗まれるものと回避されるもの
下の表は、IPAの短信と、それが紹介するセキュリティベンダーの記事の記述を並べたものです。盗まれる対象はアクティブなブラウザセッションとセッションクッキーで、回避されうるのは通常の認証情報と多要素認証です1。短信のまとめでも、ログインセッションの窃取は認証情報とMFAを回避しうると書かれています1。
| 区分 | 対象 | 記述の位置づけ |
|---|---|---|
| 盗まれるもの | アクティブなブラウザセッション | ベンダー記事の指摘 |
| 盗まれるもの | セッションクッキー | ベンダー記事の指摘 |
| 回避されうるもの | 通常の認証情報 | ベンダー記事の指摘 |
| 回避されうるもの | 多要素認証(MFA) | 短信のまとめ |
表の「回避されうる」は、回避が起きうると指摘された範囲の書き方です。どのサービスでも同じように起きる、とは資料に書かれていません。個別のサービスについては、提供企業の案内を確かめます。
リモートで参画できる案件を見てみる →
3. AIサービスの利用枠が消費された事例
提供企業が利用者に通知した内容
冒頭の通知に近い事例が、IPAの短信で紹介されています。同短信が紹介するセキュリティベンダーの記事によると、AIサービスの提供企業は、インフォスティーラーでログインセッションを盗まれたアカウントの利用枠が消費されていると利用者に通知しました1。
提供企業は通知で、保存されたカード情報を削除し、関与したセッションをサインアウトさせたと説明しています1。盗まれたセッションが使われていたため、提供企業の側でセッションを切り、保存情報を消す対応が取られました。
ただし、サインアウトされたからといって、端末の問題が片づいたわけではありません。通知が示すのは、提供企業のサービス側の対応です。利用者の端末に入ったマルウェアは、別の手当てをしないかぎり残ります。
報告の位置づけとサービスの責任の範囲
提供企業は、このマルウェアが同社のサービス経由で導入された、あるいは利用者のサービス上の操作に起因すると考える理由はないとしています1。サービスが感染の入口だったと読む資料ではありません。サービス自体を危険と受け取る必要も、ここからは読み取れません。
一方で、この件には注記があります。IPAは、本件が通知メールを引用したセキュリティベンダの記事による報告であり、サービス提供企業自身の公表によるものではないとしています1。提供企業が自ら発表した内容として読むと、資料の位置づけを取り違えます。
出典:IPA「AIセキュリティ短信(2026年9月28日公開版)」をもとに作成
4. 1台の端末に業務がまとまる働き方で起きること
ブラウザに残るものが多いほど影響が広がる
Remogu(株式会社LASSIC運営)は、リモートワーク案件特化のエンジニアマッチングで、案件の90%以上がフルリモート可能です3。リモートで働くフリーランスエンジニアは、自宅などの1台の端末で、複数の仕事とサービスにログインして作業を進めます。
IPAの短信が紹介する記事は、後始末としてブラウザに保存していた銀行・業務・クラウドサービスの重要なパスワードを変更することを挙げています1。ブラウザには、そうした重要なパスワードが保存されていることがある、という前提です。
この先は、資料の記述をもとにしたこの記事の整理です。端末が1台で、そこにログイン済みのブラウザが残っていれば、盗まれるセッションの対象も1か所に集まります1。仕事とお金とクラウドが同じブラウザにまとまっているほど、1回の感染で変更が必要になる範囲も広くなります。
保存しているものと盗まれたときの影響
次の表は、ブラウザに保存していることが多い項目ごとに、盗まれたときの影響を整理したものです。パスワードの変更が挙げられている3種類は、短信が紹介する記事の記述に基づきます1。ログイン中のセッションの行は、記事が指摘する窃取の対象です1。影響の列は、資料に直接書かれていない部分を含む、この記事の整理です。
| ブラウザに保存しているもの | 盗まれたときの影響(この記事の整理) |
|---|---|
| 銀行のパスワード | 変更の対象として挙げられています |
| 業務のパスワード | 変更の対象として挙げられています |
| クラウドサービスのパスワード | 変更の対象として挙げられています |
| ログイン中のセッション | 通常の認証情報と多要素認証を回避されうる状態です |
表からは、1台の端末にまとまっているものほど、後始末の手間も同じ場所に集まるとわかります。では、感染に気づいたとき、何から手をつければよいのでしょうか。
5. 後始末は順番が大事
端末の処置が先、サービス側の操作はその後
IPAの短信が紹介する記事は、後始末の手順として、端末をスキャンしてマルウェアを除去してから、ログインやパスワード変更を行うことを挙げています1。並びは明確で、最初に端末、そのあとにサービス側の操作です。
冒頭のような通知が届いたとき、まず頭に浮かぶのはパスワードの変更かもしれません。しかし資料が示す順番では、最初の作業は端末のスキャンと除去です。通知の画面から操作を始めるより前に、マルウェアが端末に残っていないかを確かめる作業が置かれています。
この順番は、事例の中で提供企業が取った対応とは役割が異なります。提供企業は、関与したセッションのサインアウトと保存されたカード情報の削除を行いました1。これはサービス側の処置です。利用者の端末に入ったマルウェアを取り除く作業は、利用者の側に残ります。
出典:IPA「AIセキュリティ短信(2026年9月28日公開版)」をもとに作成
順番を入れ替えたときに起きうること
ここから先は、資料の順番をもとにしたこの記事の推論です。資料は、除去を先にする理由までは書いていません。そのうえで考えると、マルウェアが残ったままの端末でパスワードを変えれば、入力した新しいパスワードも同じ端末の中にあります。
インフォスティーラーは、ブラウザの情報を持ち出すマルウェアです1。感染が続いている端末で作業を進めると、変更後の情報が再び持ち出される場面が考えられます。変えたはずのパスワードが無駄になる、という見立てです。
ログインの操作も同じです。除去の前にログインすれば、そのとき生まれる新しいログイン状態が、残ったマルウェアの前に置かれます。資料が「除去してからログイン」と並べている点は、この見立てと矛盾しません。
パスワードを変えたくなる気持ちを抑えて、最初の手を端末に向ける。それが、この節の順番の中身です。では、端末の除去が済んだあと、どのパスワードから洗い出していくのでしょうか。
リモートで参画できる案件を見てみる →
6. 変更するパスワードの洗い出し
資料が挙げている3種類
IPAの短信が紹介する記事は、ブラウザに保存していた銀行・業務・クラウドサービスの重要なパスワードを変更することも挙げています1。端末の除去に続く作業として、洗い出す対象が3種類に絞られています。
ここで基準になるのは、ブラウザに保存していたかどうかです。パスワードの強さや、どのサービスかよりも先に、保存の有無で線を引きます。保存していなかったパスワードは、この記述の範囲には入っていません。
洗い出しの手がかりは、ブラウザの保存済みパスワードの一覧です。一覧に並ぶサービスのうち、銀行、業務、クラウドに当たるものから変更の対象にします。資料は、変更の順序や個別の手順までは述べていないため、一覧の見方はこの記事の整理です。
種類ごとの変更対象と理由
次の表は、種類ごとに変更の対象になる理由を並べたものです。銀行・業務・クラウドの3種類は、短信が紹介する記事の記述に基づきます1。保存されたカード情報の行は、事例で提供企業が削除したと説明している項目です1。理由の列は、資料に直接書かれていない部分を含む、この記事の整理です。
| 種類 | 変更の対象になる理由(この記事の整理) |
|---|---|
| 銀行のパスワード | ブラウザに保存していた重要なパスワードとして挙げられています |
| 業務のパスワード | ブラウザに保存していた重要なパスワードとして挙げられています |
| クラウドサービスのパスワード | ブラウザに保存していた重要なパスワードとして挙げられています |
| 保存されたカード情報 | 事例では提供企業が削除した項目で、手元の保存状況も見直す対象です |
表の最後の行は、資料から直接導いたものではありません。事例では提供企業が保存されたカード情報を削除しました1。そのため、カード情報をブラウザに保存している場合は、保存状況を見直す対象に加えておくと整理しやすくなります。次は、参画先との関係で何を確かめるかです。
7. 参画先のアカウントを守るために
借りているアカウントの洗い出しと連絡
この節は、資料の記述をもとにした、この記事の整理です。端末の除去が済んだら、洗い出す対象に、参画先から借りているアカウントを加えます。ブラウザに保存していた業務のパスワードを変更の対象とする記述があるため1、参画先の業務にかかわるログインも、その一部に入りうるからです。
参画先のアカウントを使っていた場合は、感染の疑いを参画先に連絡する方法が考えられます。連絡の手順や、連絡が必要になる条件は、契約や参画先の定めによって異なります。契約の中身は人によって違うので、この記事で一律には書きません。確かめる先は、自分の契約書と参画先の窓口です。
連絡を後回しにしない理由は、IPAの短信にあります。ログインセッションの窃取は、認証情報と多要素認証を回避しうるとまとめられています1。参画先のアカウントのセッションが盗まれていれば、参画先の側で見えている状態と、自分の手元の状態とが食い違う場面があります。
図の作成:Remogu編集部。資料の記述をもとに確認の流れを整理したもので、統計データではありません
ブラウザに保存する範囲の見直し
除去と変更が終わったら、同じ事態を繰り返さないために、ブラウザに保存する範囲を見直します。資料の記述では、変更が必要になった対象は、ブラウザに保存していた銀行・業務・クラウドサービスのパスワードでした1。保存する範囲が広いほど、変更の対象も広がります。
この見直しは、資料の推奨ではなく、この記事の整理です。1台の端末に業務がまとまる働き方では、保存の範囲が後始末の手間に直結します。どのパスワードをブラウザに預けるかを選び直すと、次に変更が必要になったときの洗い出しが小さく済みます。
朝の通知が届いても、最初に向かう先が分かっていれば、手は止まりません。端末をスキャンしてマルウェアを除去し、そのあとでログインとパスワード変更に進みます1。パスワードを変える前に、端末を洗います。
端末を整えたあとは、その環境で参画できる案件を探す段階です。会員登録をして、自分の経験に合う条件を確かめてみるのも、次の一歩になります。
8. よくある質問
多要素認証を入れていれば安全ですか
多要素認証は、ログインの瞬間に本人かどうかを確かめる仕組みです。IPAの短信は、ログインセッションの窃取は認証情報と多要素認証を回避しうるとまとめています1。インフォスティーラーがアクティブなブラウザセッションとセッションクッキーを盗めば、通常の認証情報と多要素認証を回避しうるとも指摘されています1。入口の守りだけで十分とは言えません。
通知が来たらまず何をすればよいですか
資料が挙げる手順は、端末をスキャンしてマルウェアを除去してから、ログインやパスワード変更を行うことです1。最初に向かう先は、サービスの画面ではなく端末です。そのあとで、ブラウザに保存していた銀行・業務・クラウドサービスの重要なパスワードを変更します1。
インフォスティーラーへの国の対策はありますか
警察庁によると、令和7年6月、INTERPOLはインフォスティーラー対策のための国際共同捜査を発表しました。日本警察を含む26か国の捜査機関が民間事業者とも連携し、関係するC2サーバを停止させる対策を行っています2。日本国内の被害の件数や広がりは、この記事では扱っていません。
リモートワーク案件をお探しの方へ
Remoguは、株式会社LASSICが運営するITエンジニア・デザイナー専門のリモートワーク案件紹介サービスです。フルリモート・ハイブリッドの案件から、スキルに合うものを探せます。
端末とログインの守り方を決めておくと、参画先の環境にも安心して入れます。リモートで力を発揮できる案件から探してみてください。
会員登録無料 / 案件閲覧・相談は無料
※公開中の案件数は時期によって変わります。記事中の案件の傾向は執筆時点のものです。
出典・参考情報
*1 独立行政法人情報処理推進機構「AIセキュリティ短信(2026年9月28日 公開版)」(2026年9月28日・2026年10月確認)
*2 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月・2026年10月確認)
*3 Remogu(株式会社LASSIC運営)公開情報:扱う案件の90%以上がフルリモート可能