
ClickFixとは?AI開発ツールを探すエンジニアを狙うコマンド貼り付け攻撃の手口と対策
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
📘 この記事でわかること
- 画面の指示で自分にコマンドを貼り付けさせる手口の仕組みと、AI開発ツールを探す人に向けて2026年に確認された攻撃の中身
- 共有チャットに置かれた手順で盗まれる、認証情報やSSHキーなどのファイルと、参画先の開発環境に及ぶ影響
- 貼り付ける前に確かめる手順と、実行してしまったときの再発行や連絡の順番
新しいAI開発ツールを試そうと検索し、広告から開いたページに「サポートの手順です。このコマンドをターミナルに貼り付けてください」と表示されました。いつもの作業と変わらず、指はEnterの手前まで来ています。ClickFixと呼ばれるこの手口は、操作に慣れたフリーランスエンジニアほど、言われたとおりに進めてしまうのではないかという不安を呼びます。貼り付ける前に、出どころを自分で開き直します。
▶ あわせて読みたい
・【SBOM】依存関係の見える化と脆弱性・ライセンス管理の実務|運用で追い続ける進め方
・【Dify】フリーランス案件で確かめること|AIエージェントを作るときの権限と人の確認の注意点
・パスキーとは?パスワードレス認証がフィッシングに強い理由と案件で問われる3つの実装
1. ClickFixの仕組み
指示に従って自分で実行してしまう手口
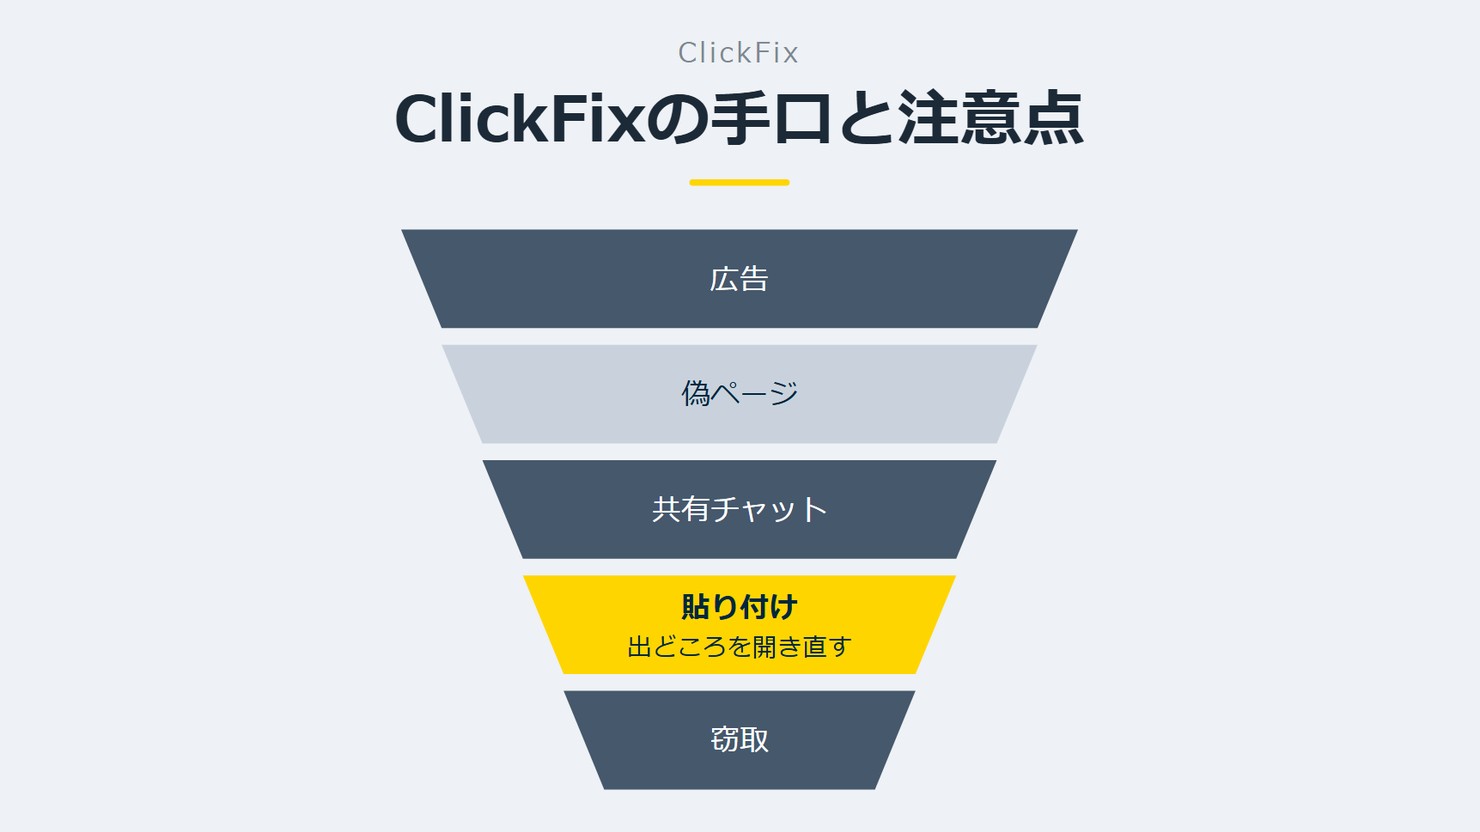
ClickFixは、IPAが紹介する調査の中で使われている手口の呼び名です1。偽の画面に「問題を直すための手順」を表示し、利用者自身にコマンドをコピーさせ、端末に貼り付けて実行させます。ウイルス付きのファイルを開かせるのではなく、操作を本人の手で行わせる点に特徴があります。
たとえば共有チャットを使った事例では、サポートを装って端末を開かせ、base64で難読化した1行のコマンドを貼り付けさせる流れが紹介されています1。難読化されているため、貼り付けた時点では中身が読み取れません。
図の作成:Remogu編集部。IPAの資料の記述から手口の流れを整理したもので、統計データではありません
こうした流れでは、攻撃側が端末に直接入り込む場面がありません。貼り付けと実行を行うのは本人なので、利用者が自分の判断で動いたように見えます。
ランサムウェアの感染手口にも同じ型
IPAの「情報セキュリティ10大脅威2026 解説書[組織編]」は、攻撃者が改ざんしたWebサイトで偽の認証画像やエラー画面を表示し、利用者が画面の指示どおりに操作するとランサムウェアがダウンロードされて感染する手口を挙げています2。
この資料にClickFixという名前は出てきません。ただし、偽の画面を見せて利用者に操作させる点は共通しており、同じ型の手口として整理できます。この整理は書き手によるものです。では、AI開発ツールを探す人は、実際にどのような形で巻き込まれたのでしょうか。
2. AI開発ツールを探す人に向けた事例
調査で確認された期間と中身
IPAのAIセキュリティ短信は、Trend Microの調査を紹介しています。それによると、2026年4月8日から6月14日にかけて、Google広告でAI開発ツールを探す利用者を誘導する攻撃があり、少なくとも6ブランドが詐称されました1。
同じ調査では、7週間で6つの波、計106のホスト名が確認されています1。さらに5月6日以降は、AIとの会話ログを公開URLで他者に見せる共有チャットの機能に、ClickFixの手順を置く形へ移りました1。
| 時期 | 確認された中身 |
|---|---|
| 2026年4月8日から6月14日 | Google広告でAI開発ツールを探す利用者を誘導。少なくとも6ブランドを詐称1 |
| 上記のうち7週間 | 6つの波、計106のホスト名を確認1 |
| 5月6日以降 | 共有チャットの機能にClickFixの手順を置く形へ移行1 |
探している最中の検索結果が入口になる
この事例の入口は、不審なメールではなく広告でした。AI開発ツールを探して検索する行為そのものが、攻撃の入口になっています。詐称されたブランド名はこの記事では挙げません。特定のサービスの問題としてではなく、検索から配布元へたどる経路の問題として受け止めたいからです。
一方で、広告の出稿元が自分の知るサービスの正規の配布元かどうかは、画面の見た目だけでは判断しにくい場面があります。次の節で扱う共有チャットは、その見分けをさらに難しくします。
なお、Remogu(株式会社LASSIC運営)は、リモートワーク案件特化のエンジニアマッチングで、案件の90%以上がフルリモート可能です3。自宅などの開発端末で作業することが前提になる分、端末の守り方は参画前から整えておきたい話です。
リモートで参画できる案件を見てみる →
3. 共有チャットに置かれた手順
広告から共有チャットへ移った経路
共有チャットは、AIとの会話ログを公開URLで他者に見せる機能です1。本来は、うまくいった会話をほかの人に見せるための仕組みですが、調査では、そこにClickFixの手順が置かれました。
図の作成:Remogu編集部。IPAの短信が紹介する調査の記述を整理したもので、統計データではありません
広告の誘導先が偽のページであれば、利用者は疑いを持ちやすくなります。一方、AIのサービス上に作られた会話は、見た目にも利用者が普段使う画面に近く、書かれた手順に見慣れた雰囲気が生まれます。この見え方の違いは、資料に書かれた事実ではなく書き手の推測です。
サポートを装って端末を開かせる
この共有チャットは、サポートを装って端末を開かせ、base64で難読化した1行のコマンドを貼り付けさせます1。base64は、データを文字列に置き換える方式です。そのため、中身を目で追っても何をするコマンドか分かりません。
ここで、通報を受けたサービス提供企業は、該当アカウントを停止し、悪意ある共有会話を無効化しました1。機能そのものが禁止されたのではなく、悪用された会話が無効化された事実です。共有チャットは今も使える機能ですが、他人が作った会話に書かれた手順を、そのまま自分の端末で実行してよい理由にはなりません。
では、貼り付けた先で、何が持ち出されるのでしょうか。
4. 盗まれるものと開発者への影響
読み込まれるスクリプトが持ち出すもの
貼り付けたコマンドによって読み込まれるスクリプトは、認証情報やCookie、SSHキー、暗号通貨ウォレットのファイルを盗み出します1。どれも、開発者が日常的に端末へ置いている種類のものです。
下の表は、盗まれるものと、開発者にとっての意味を整理したものです。意味の欄は、資料の記述ではなく書き手の整理です。
| 盗まれるもの | 開発者にとっての意味 |
|---|---|
| 認証情報 | 参画先のサービスや社内ツールへのログインに関わるもの1 |
| Cookie | ブラウザでのログイン状態に関わるもの1 |
| SSHキー | リポジトリやサーバーへ接続するための鍵1 |
| 暗号通貨ウォレットのファイル | 自分の資産に関わるもの1 |
自分の端末の外へ届く影響
自分の端末の中の話に見えても、認証情報やSSHキーは、参画先のリポジトリやサーバーへ届く可能性を持ちます。これは資料の記述ではなく、書き手の推論です。開発端末が、自分のものであると同時に、委託元の事業者の環境への入口でもあるからです。
なお、同じ調査で確認された被害トラフィックの67.4%は、アジア太平洋でした1。これは被害トラフィックの地域の内訳であり、日本での被害件数を示す数字ではありません。
では、操作に慣れた人ほど、なぜこの手順に従ってしまうのでしょうか。
5. コマンドに慣れた人が従ってしまう理由
日常の操作と同じ動き
ClickFixで求められる動きは、コピー、貼り付け、実行の3つです1。開発者にとっては、ライブラリの導入や環境の構築で日々繰り返している操作と変わりません。手が止まる理由が、操作の側には見当たらないのです。この点は資料の記述ではなく、書き手の整理です。
たとえば、導入手順に1行のコマンドが載っていれば、中身を細かく読まずに貼り付けて先へ進む場面は少なくないと思われます。base64で難読化された1行1は、そうした習慣の隙間に入り込みます。これも書き手の推測であり、利用者の行動を調べた結果ではありません。
図の作成:Remogu編集部。IPAの資料の記述から書き手が整理したもので、統計データではありません
IPAの解説書が挙げるランサムウェアの感染手口も、画面の指示どおりに操作させる型でした2。利用者の操作を借りる点で、AI開発ツールの事例と並べて見ることができます。
慣れが疑いを減らす場面
一方で、操作に慣れていることは、疑う機会を減らす方向にも働きます。手順を読み、書かれたとおりに進める力は、開発の現場では強みです。その強みが偽の手順に向かうと、裏目に出ます。
また、広告から開いた配布ページは、探していたツールの案内に見える形で届きました1。探している最中は、目の前の案内を正しいものとして読みやすい状態にあります。資料が利用者の心理を述べているわけではなく、これも書き手の推測です。
このため、慣れていれば防げるとは言い切れません。確かめる手順を、貼り付ける前に1つ挟む形へ置き換えたいところです。次の節で、その中身を整理します。
自分の経験に近いリモート案件をチェックする →
6. 貼り付ける前に確かめること
場面ごとの確認項目
IPAの短信が紹介する事例を踏まえ、貼り付けの前に確かめることを場面ごとに整理しました。右の欄は資料が定めた手順ではなく、事例から導いた書き手の整理です。
| 場面 | 確かめること |
|---|---|
| 広告や検索結果から開いたページ | 広告のリンクを使わず、公式の配布元を自分で開き直す1 |
| 難読化された1行のコマンド | 中身が読み取れないものは貼り付けない。事例では、base64で隠した1行が使われた1 |
| 共有チャットや画面に出たサポート手順 | 他人が作った会話を、手順の裏付けにしない。悪用された会話は、通報を受けて無効化された1 |
出どころを自分で開き直す
広告の誘導先は、AI開発ツールを探す利用者を狙って作られていました1。そこで、広告のリンクからではなく、すでに知っている公式サイトや公式の文書から配布元を開き直します。入口を自分の手で選び直すだけで、偽の配布ページに届く経路を断てます。
次に、読み取れないコマンドは実行しません。base64で難読化された1行は、貼り付けた時点では何をするか分からない作りでした1。手順に1行のコマンドが出てきたら、何をする命令かを説明できるまで、端末には入れないと決めておきます。
さらに、共有チャットや画面に出た「サポートの手順」を、そのまま受け入れません。調査では、サポートを装って端末を開かせる会話が置かれていました1。提供企業が会話を無効化したのは通報を受けてからです1。無効化されるまでは、悪用された会話が見える状態にあったと読めます。この読み取りは書き手の推論です。
ここに挙げた3つは、いずれも貼り付ける前の数十秒で済みます。手間を増やすというより、順番を1つ足す形です。では、それでも実行してしまったときは、どう動けばよいのでしょうか。
7. 参画先の端末と認証情報を守る
実行してしまったときの順番
盗み出されるのは、認証情報、Cookie、SSHキー、暗号通貨ウォレットのファイルです1。そこで、実行してしまったと気づいたら、まず作業の手を止め、盗まれた可能性のあるものを再発行します。この手順は資料に書かれたものではなく、書き手の整理です。
図の作成:Remogu編集部。書き手が整理した順番であり、IPAの資料が定めた手順ではありません
この順番は、影響が自分の端末の中から外へ広がる順に並べたものです。認証情報やSSHキーは、参画先のリポジトリやサーバーへ届く可能性を持つため、再発行は自分の端末の掃除と同じ重さで扱います。届く先がどこまでかは、資料には書かれていません。
参画先への連絡と、事前の備え
参画先の環境に入るための認証情報やSSHキーが端末に置かれていたときは、クライアントへ早めに連絡します。契約や取り決めの中に、報告の方法が定められている場合もあります。その内容は参画先ごとに異なるため、この記事では断定しません。
通報の窓口にも触れておきます。今回の事例では、通報を受けたサービス提供企業が、該当アカウントを停止し、悪意ある共有会話を無効化しました1。怪しい会話やページを見つけたときは、利用しているサービスの通報の機能を使うことも、一つの選択肢です。これは書き手の整理です。
リモートで参画する働き方では、開発端末が自宅や外出先にあり、参画先の環境への入口にもなります。次の案件を探すときは、案件の中身と並べて、端末の守り方を自分の中で決めておくと、迷いが減ります。
広告からも、共有チャットからも、指示は「サポートの手順」の顔をして届きます。画面に出た言葉ではなく、手順の出どころを自分で確かめ直す習慣が、慣れた手を止めてくれます。貼り付ける前に、出どころを自分で開き直します。
8. よくある質問
ClickFixは何の略ですか
略語として説明している資料は、この記事で参照した範囲にはありません。IPAの短信が紹介する調査では、画面の指示に従って利用者自身にコマンドを実行させる手口の呼び名として使われています1。この記事でも、その意味で使っています。
実行してしまったら何をすればよいですか
盗まれる可能性があるのは、認証情報、Cookie、SSHキー、暗号通貨ウォレットのファイルです1。端末の使用を止め、認証情報とSSHキーを再発行し、参画先がある場合は連絡します。この順番は書き手の整理です。契約上の連絡の取り決めは参画先ごとに異なります。
AIの共有チャットは危険なのですか
機能そのものが危険と述べた資料はありません。調査で確認されたのは、共有チャットの機能に手順が置かれた事例です1。通報を受けた提供企業は、悪意ある共有会話を無効化しました1。他人が作った会話の手順を自分の端末で実行するかどうかが、確かめる場面です。
リモートワーク案件をお探しの方へ
Remoguは、株式会社LASSICが運営するITエンジニア・デザイナー専門のリモートワーク案件紹介サービスです。フルリモート・ハイブリッドの案件から、スキルに合うものを探せます。
開発環境の守り方を身につけておくと、どの参画先でも安心して作業に集中できます。リモートで力を発揮できる案件から探してみてください。
会員登録無料 / 案件閲覧・相談は無料
※公開中の案件数は時期によって変わります。記事中の案件の傾向は執筆時点のものです。
出典・参考情報
*1 独立行政法人情報処理推進機構「AIセキュリティ短信(2026年9月7日 公開版)」(2026年9月7日・2026年10月確認)
*2 独立行政法人情報処理推進機構「情報セキュリティ10大脅威2026 解説書[組織編]」(2026年3月・2026年10月確認)
*3 Remogu(株式会社LASSIC運営)公開情報:扱う案件の90%以上がフルリモート可能