
重要インフラのサイバーセキュリティ案件|2026年版ガイドラインで変わる委託先のチェック
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
📘 この記事でわかること
- 2026年9月11日付のガイドラインが所管省庁等の安全基準等づくりの参照資料であることと、委託先まで視野に入れている理由
- 「講ずべき」と「望ましい」の区分と、閉域網や制御システムにも対策が及ぶ想定であること
- 契約書等に明記する項目の例と、参画前に確かめておくことの順番
電力会社向けの監視システム保守の案件で、打ち合わせに出ると、契約書の案に「インシデント発生時の通知時間」「監査権限」「再委託手続」と並んでいました。重要インフラのサイバーセキュリティに関わるフリーランスエンジニアとして、どこまでが自分の作業範囲なのか、手が止まります。委託先にどこまでの対策や報告が求められるのか分からないまま、契約書に署名はしたくありません。ただ、契約書に並ぶ項目は、ガイドラインの例示から読み解けます。
▶ あわせて読みたい
・【サプライチェーンリスク】委託先・再委託の事故3実例と案件で確かめる契約・暗号の注意点
・案件の秘密保持はどこまで負うのか|再委託と監査で確かめる順番を解説
・能動的サイバー防御の案件とは?サイバー対処能力強化法が定める官民連携とインシデント報告の注意点
1. 重要インフラのサイバーセキュリティとガイドラインの位置づけ
ガイドラインが示された日と発行元
内閣官房 国家サイバー統括室は、「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」を令和8年(2026年)9月11日付で示しました1。冒頭の契約書の案に並んでいた項目を読み解く手がかりは、この文書にあります。
文書の名前にある「安全基準等」は、重要インフラの分野ごとに定められるものです。ガイドラインはその基準づくりの下敷きにあたり、個々の契約書を直接決めるものではありません。
所管省庁等が参照する文書という位置づけ
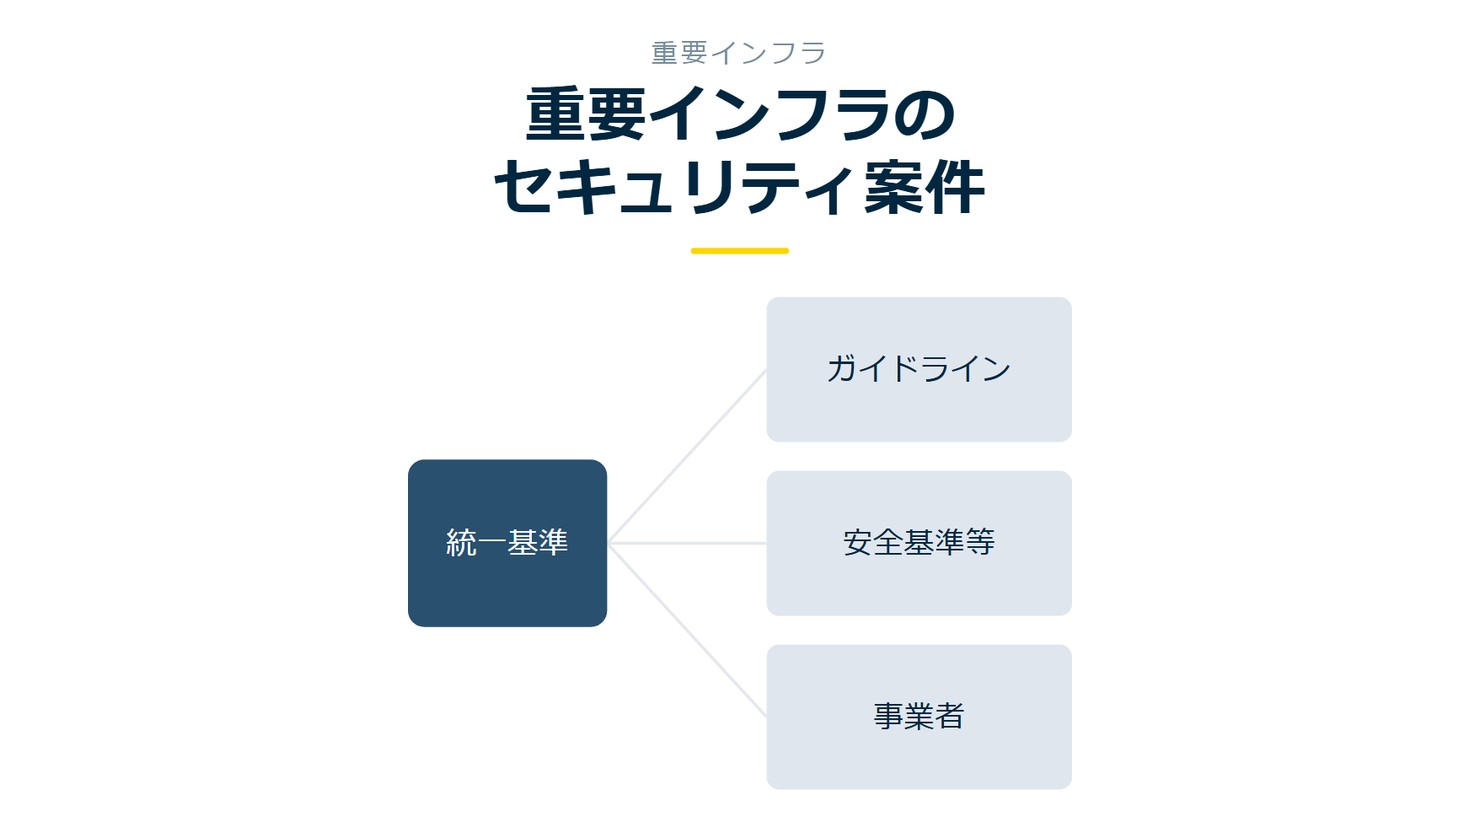
同ガイドラインは、重要インフラの所管省庁等が安全基準等を策定するに当たって参照するための詳細事項を記載したものです1。委託先となる個人に向けて書かれた文書ではなく、所管省庁等が参照する資料です。
一方で、目指す範囲は所管省庁等の内側にとどまりません。対策を安全基準等で明示することで、重要インフラ事業者等のほかサプライチェーンに関わる事業者等を含め、重要インフラサービスに携わる全ての関係者で理解の共有が進むことを目指すとしています1。
図の作成:Remogu編集部。ガイドラインの記載を整理したもので、統計データではありません
では、この「サプライチェーンに関わる事業者等」には、どこまでが含まれるのでしょうか。
2. サプライチェーンに委託先が含まれる理由
運用・保守まで含むサプライチェーンの範囲
ガイドラインは、ITにおけるサプライチェーンでは、製品の設計段階や情報システム等の運用・保守・廃棄を含めてサプライチェーンと呼ばれることがあると説明しています1。冒頭の監視システムの保守は、この説明にある運用・保守にあたります。
つまり、製品を納めた時点で関係が終わるのではなく、動かし続ける段階の作業もサプライチェーンの一部として扱われています。契約書の案に通知や監査の項目が並ぶのも、この見方に沿っています。
連携先に挙がるシステムベンダー
連携先となるサイバー関連事業者の例として、ガイドラインは、機器納入、システムの設計・構築・運用・保守等を行うシステムベンダーなどを挙げています1。委託先として参画するフリーランスエンジニアは、こうしたベンダーの一員として仕事をする場面があります。
そのため、契約書の案に並んだ項目は、個人に向けた特別な要求というより、サプライチェーンに関わる事業者全体に向けた取り決めの一部として読めます。
Remogu(株式会社LASSIC運営)は、リモートワーク案件特化のエンジニアマッチングで、案件の90%以上がフルリモート可能です2。重要インフラに関わる案件でリモートで参画できるかは案件によって異なるため、条件は案件ごとに確かめます。
リモートで参画できる案件を見てみる →
3. 「講ずべき」と「望ましい」の違い
対策事項の2つの区分
ガイドラインは、対策事項ごとに「講ずべき対策事項」と「講ずることが望ましい対策事項」を記載しています1。1つの対策事項に、この2つの区分が並ぶ作りです。契約書の案を読むときは、この区分の言葉づかいが手がかりになります。
ただし、ここから言えるのは区分があるという構造までです。個々の項目がどちらに入るかは、ガイドラインの本文で確かめます。あわせて、補足である「解説」の位置づけも表に並べます。
| 区分 | 意味 |
|---|---|
| 講ずべき対策事項 | 対策事項ごとに記載される区分の1つです1 |
| 講ずることが望ましい対策事項 | 同じく対策事項ごとに記載される、もう1つの区分です1 |
| 解説 | 参照のための補足です。対応方法を詳細に定めて一律の対応を求めるものではありません1 |
「解説」が求めていないことと見直しの周期
同ガイドラインの「解説」は、参照のための補足であり、対策事項の対応方法を詳細に定めて一律の対応を求めるものではないとしています1。そのため、同じ対策事項でも、分野や事業者によって契約書に書かれる中身は変わり得ます。
打ち合わせで「ガイドラインにこう書いてあります」と一律の基準のように示されたときは、解説が補足であることを頭に置いたうえで、その事業者での具体的な対応方法を尋ねる形が合います。
もう1つ、周期の話があります。統一基準は、内容や水準を適切に維持するため、原則として3年に1度見直しを行う決まりになっています1。この3年に1度は統一基準の見直しの話です。では、閉域網のシステムや制御システムは、この対策の対象になるのでしょうか。
4. 閉域網でも、制御システムでも
閉域網という前提
ガイドラインは、閉域網だから安全とは限らないとの認識の下、基盤・制御システムのセキュリティ対策を徹底することが重要だとしています1。外から切り離されて見える環境でも、対策の対象外とは読めません。
冒頭のような監視システムの保守でも、事情は同じです。閉域網にあることを理由に、通知や監査の項目を軽く見る読み方は、ガイドラインの認識と合いません。
制御システムと5つの区分
同ガイドラインは、組織統治以降の各対策事項は、原則として制御システムにも適用されることを想定しています1。統一基準第3部は、「組織統治」「識別」「防御」「検知」「対応及び復旧」等のそれぞれで必要となる対策事項を記載しています1。
図の作成:Remogu編集部。統一基準第3部の区分を整理したもので、統計データではありません
つまり、監視や制御を担うシステムの保守でも、組織統治から対応及び復旧までの対策事項が適用されることが想定されています。では、その対策事項は、委託先との契約書にどのような項目として現れるのでしょうか。
5. 委託先との契約書等に書かれる項目
契約やSLA等に明記する考え方
ガイドラインは、供給者・委託先等が「遵守すべきサイバーセキュリティ要件」を明確にし、重要度に応じて契約やSLA等に明記することが重要だとしています1。契約書の案に並んでいた項目は、この考え方が文章になったものと読めます。
注目したいのは「重要度に応じて」という書き方です。すべての委託先に同じ項目が同じ重さで並ぶとは限らず、案件ごとに書かれる範囲が変わり得ます。
例示されている項目の中身
供給者・委託先との契約書等に明記する項目の例として、ガイドラインは、役割分担・責任分界、監査権限、再委託手続などを挙げています1。冒頭の「監査権限」と「再委託手続」は、この例示にそのまま出てくる項目です。
同じ例示には、インシデント又はサービス障害発生時の対応及び報告が含まれ、通知・報告する事象の種類、通知方法、通知までの時間等が括弧書きで添えられています1。「インシデント発生時の通知時間」は、この記載に重なります。
脆弱性にも触れています。例示には、脆弱性診断等の実施及び報告と、深刻な脆弱性が判明した場合の対応及び報告が含まれます1。保守を請け負う立場では、診断の実施や報告の窓口が自分の作業に含まれるのかどうかが、契約書の読みどころになります。
データについての記載もあります。例示には、データの所在・保管・保持・移転・廃棄に関する取決めが含まれます1。作業の中で扱うデータを、どこに置き、いつまで持ち、どう消すのかという話です。
項目ごとの確かめどころ
次の表は、ガイドラインが例示する項目を、委託先として契約書の案を読むときの確かめどころに並べたものです。例示はあくまで例なので、実際の契約書にすべてが入るとは限りません。入っている項目があれば、その中身を自分の作業に引き寄せて読みます。
| 項目 | 委託先として確かめること |
|---|---|
| 役割分担・責任分界1 | 自分の作業範囲と、委託元の事業者が受け持つ範囲の境目 |
| 監査権限1 | どの範囲の作業が監査の対象になるのか |
| 再委託手続1 | 作業の一部を他者に任せる場合の手続の有無 |
| インシデント等の対応及び報告1 | 通知する事象の種類、通知方法、通知までの時間 |
| 脆弱性診断等の実施及び報告1 | 診断や報告のうち、自分の作業に含まれる部分 |
| データの所在・保管・保持・移転・廃棄1 | 作業で扱うデータの置き場所と、作業後の扱い |
表の6項目は、いずれも作業に入る前なら尋ねやすく、入ったあとだと修正しにくい内容です。次の節では、契約書の外側にある制度の動きとして、事業継続計画とSCS評価制度を見ます。
自分の経験に近い案件の条件を見てみる →
6. 事業継続とSCS評価制度
踏み台にされる経路と事業継続計画
ガイドラインは、事業継続計画等に盛り込むサプライチェーンに係る脅威の例として、ソフトウェア開発元やMSP(マネージドサービスプロバイダー)等を踏み台とした不正アクセスを挙げています1。委託先は、守る側であると同時に、経路として想定される側にもなります。
この例を踏まえると、契約書の案にある通知時間や再委託手続は、踏み台にされた場合の連絡と対応の流れを事前にそろえるための項目として読めます。もちろん、ガイドラインが個々の契約項目と脅威の例を結びつけて書いているわけではないため、これは書き手の読み方です。
図の作成:Remogu編集部。ガイドラインの記載を整理したもので、統計データではありません
SCS評価制度の開始予定
同ガイドラインによると、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)は、2026年度末頃に制度開始が予定されています1。まだ始まっていない制度であり、開始時期も「頃」と示された予定です。
制度の中身は、この記事で扱う資料の範囲を超えます。参画前の打ち合わせでは、制度が始まった時点で契約書の項目が変わる見込みがあるかを、委託元の事業者に尋ねる程度にとどめるのが現実的です。では、ここまでの話を、参画前の確認にどう落とし込めばよいのでしょうか。
7. 参画前に確かめておくこと
作業範囲、通知、再委託、データの4つ
契約書の案を前にして手が止まったときは、例示された項目のうち、自分の作業に直接かかわる4つに絞ると進みます。自分の作業範囲(役割分担・責任分界)1、通知の時間と方法1、再委託の手続1、データの扱い1です。
確かめる順番は、書き手の整理です。まず作業範囲を決めると、通知の対象となる事象や、再委託が生じる場面が見えてきます。そのうえでデータの扱いを確かめると、作業の外に出る情報の範囲が固まります。
図の作成:Remogu編集部。ガイドラインの例示から書き手が整理したもので、統計データではありません
打ち合わせで尋ねる中身
ガイドラインの「解説」は、対応方法を詳細に定めて一律の対応を求めるものではないとしています1。そのため、同じ項目でも事業者によって中身が異なり得ます。打ち合わせでは、項目の有無より、その事業者での具体的な運用を尋ねるほうが話が進みます。
次の表は、4つの項目について、契約書の案に書かれる例と、打ち合わせで尋ねる中身を並べたものです。尋ねる中身は書き手の整理で、ガイドラインが定めた手順ではありません。
| 確かめる項目 | ガイドラインの例示 | 打ち合わせで尋ねる中身 |
|---|---|---|
| 作業範囲 | 役割分担・責任分界1 | 自分が受け持つ作業と、委託元の事業者が受け持つ作業の境目 |
| 通知 | 通知・報告する事象の種類、通知方法、通知までの時間等1 | どの事象を、どの方法で、どれだけの時間のうちに伝えるのか |
| 再委託 | 再委託手続1 | 作業の一部を他者に任せるときの手続と窓口 |
| データ | データの所在・保管・保持・移転・廃棄に関する取決め1 | 作業で扱うデータの置き場所と、作業後の取り扱い |
例示から読み解いて次の一歩へ
冒頭の打ち合わせに戻ります。「インシデント発生時の通知時間」「監査権限」「再委託手続」は、いずれもガイドラインの例示に載っている項目でした1。分からないまま署名を迫られる文言ではなく、尋ねる先と内容が決まっている項目です。
契約書に並ぶ項目は、ガイドラインの例示から読み解けます。読み解いたうえで、作業範囲、通知、再委託、データの4つを尋ねれば、手が止まる場面は減っていきます。
Remogu(株式会社LASSIC運営)に登録すると、リモートで参画できる案件の条件を、自分の経験に照らして確かめられます。案件ごとの契約条件は、打ち合わせの前に読み解く材料を持っておくと落ち着いて向き合えます。まずは登録して、条件を見るところから始めてみてください。
8. よくある質問
このガイドラインはフリーランスにも直接適用されますか
ガイドラインは、重要インフラの所管省庁等が安全基準等を策定するに当たって参照するための詳細事項を記載したものです1。個人のフリーランスに直接向けた文書ではありません。
ただし、サプライチェーンに関わる事業者等を含めた理解の共有を目指しているため1、委託元の事業者との契約書等を通じて、委託先として読む場面は起こり得ます。
制御システムの案件にも関係しますか
関係します。ガイドラインは、組織統治以降の各対策事項は、原則として制御システムにも適用されることを想定しています1。個々の案件でどの対策事項が契約書に書かれるかは、委託元の事業者に尋ねて確かめます。
SCS評価制度はいつから始まりますか
同ガイドラインによると、2026年度末頃に制度開始が予定されています1。予定として示された時期のため、開始の時期や中身は、今後の公表を待って確かめます。
リモートワーク案件をお探しの方へ
Remoguは、株式会社LASSICが運営するITエンジニア・デザイナー専門のリモートワーク案件紹介サービスです。フルリモート・ハイブリッドの案件から、スキルに合うものを探せます。
契約で求められる項目を先に読めると、重要インフラの案件でも落ち着いて参画できます。その経験を生かせるリモートの案件から探してみてください。
会員登録無料 / 案件閲覧・相談は無料
※公開中の案件数は時期によって変わります。記事中の案件の傾向は執筆時点のものです。
出典・参考情報
*1 内閣官房 国家サイバー統括室「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」(2026年9月11日・2026年10月確認)
*2 Remogu(株式会社LASSIC運営)公開情報:扱う案件の90%以上がフルリモート可能