
ネットバンキングの不正送金はどう防ぐ?事業用口座で確かめる手口と設定のポイント
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
📘 この記事でわかること
- 令和8年上半期の不正送金が前年同期比51%減の253件でも、電話を起点にした新しい手口の被害が急増している状況
- メールやSMSの偽ログインサイトから、電話で遠隔操作ソフトを入れさせる手口まで、不正送金の入口が広がってきた経緯
- 届いた連絡のリンクではなく公式サイトや公式アプリから入る動きと、事業用口座で見直したい設定や決めごと
月末、取引先からの入金を確かめようとした朝、「ネットバンキングの更新手続きが必要です」というメールが届いていました。リンクを押せばすぐ済みそうなのに、手が止まります。報酬を受け取る事業用口座をネットバンキングで管理するフリーランスエンジニアは、不正送金を防ぐために、何を見て本物かどうかを判断すればよいのでしょうか。この記事では、届いた連絡からではなく、自分で開いた入口から確かめるという一つの動きを軸に、手口の変化と備えを順にたどります。
▶ あわせて読みたい
・メール攻撃の手口6分類とは?なりすまし・フィッシング・BECの検知と3段の対策を解説
・パスキーとは?パスワードレス認証がフィッシングに強い理由と案件で問われる3つの実装
・ランサムウェア対策はどこから始める?感染経路を断つ3つの入口とインシデント対応の備え
1. ネットバンキングの不正送金とは
偽の入口から送金までの流れ
金融庁によると、インターネットバンキングによる不正送金被害の多くは、メールやSMS、メッセージツール等でフィッシングサイト(偽のログインサイト)へ誘導し、IDやパスワード等を盗む手口によるものです1。手口の名前は難しく聞こえますが、仕組みは三つの段階に分けられます。
最初の段階は、偽の入口に連れて行かれる場面です。次に、その偽のログインサイトに入力したIDとパスワードが盗まれます。最後に、盗まれた情報を使って送金が実行されます。最初に奪われるのは口座の残高ではなく、ログインに使う情報です。
図の作成:Remogu編集部。金融庁が示す手口の流れを整理したもので、統計データではありません
日々の連絡手段と同じ場所に届く誘導
誘導の入口として金融庁が挙げているのは、メール、SMS、メッセージツール等です1。取引先とのやり取りに毎日使う連絡手段と、同じ場所に届くことになります。そのため、受信箱に並ぶ一通を「仕事の連絡」と同じ気持ちで開く場面が生まれます。
サイバー空間の脅威は、不正送金だけにとどまりません。警察庁によると、令和8年上半期のランサムウェアの被害報告件数は123件で、統計を取り始めた令和2年下半期以降、半期の件数として過去最多でした2。この記事はその中でも、報酬を受け取る口座に直結する不正送金に絞ります。
では、実際の被害はどのくらいの規模で起きているのでしょうか。次の節で、二つの官庁の数字を順に見ます。
2. 数字で見る被害の動き
警察庁と金融庁で異なる集計の単位
不正送金の数字を読むときは、先に集計の違いを確かめます。警察庁の資料は、暦年や半期ごとのインターネットバンキングに係る不正送金事犯の発生状況です。金融庁の資料は、年度ごとの預金等の不正払戻しの被害発生件数です。同じ不正送金の話でも、数える範囲が違います。
警察庁によると、令和7年中の不正送金事犯は被害件数4,747件、被害額約104億円でした2。令和8年上半期は発生件数253件、被害総額約20億7,000万円で、前年同期比51%減です2。
一方、金融庁の資料では、被害発生件数は令和4年度が2,006件、5年度が6,829件、6年度が11,896件、7年度が3,946件でした(令和8年4月末までの報告分)1。二つの資料は集計の対象が違うため、件数を足したり、並べて増減を論じたりはしません。
資料別の件数と金額
金融庁の資料では、インターネットバンキングの1件あたりの平均被害額は、令和7年度が360万円、対象期間計が174万円でした1。次の表は、警察庁と金融庁それぞれの資料が示す期間と件数、金額を並べたものです。警察庁の数字は暦年と半期、金融庁の数字は年度なので、行どうしの大小は比べずに、資料ごとに読みます。
| 資料 | 期間 | 件数・金額 |
|---|---|---|
| 警察庁(不正送金事犯) | 令和7年中 | 4,747件・約104億円 |
| 警察庁(不正送金事犯) | 令和8年上半期 | 253件・約20億7,000万円(前年同期比51%減) |
| 金融庁(預金等の不正払戻し) | 令和7年度 | 3,946件・1件あたり平均360万円 |
出典:金融庁「預貯金の不正送金被害等の発生状況(令和8年3月末)について」(2026年6月30日)をもとに作成。令和8年4月末までの報告分
件数が減っても手口は変わる
令和8年上半期の件数は前年同期比で51%減りました2。ただし、減ったからといって備えを緩める根拠にはなりません。同じ警察庁の資料は、令和8年5月に、企業への電話を起点とした新たな手口の被害が急増したと伝えています2。
数字が下がる局面でも、犯罪グループが使う入口は入れ替わっています。この資料が示す件数の増減は、手口ごとの動きまでは映しません。次の節から、入口がどう変わってきたかを手口の側から見ます。
リモートで参画できる案件を見てみる →
3. 見抜きにくくなったフィッシング
報告件数と文面の自然さ
警察庁の資料によると、令和8年上半期のフィッシング報告件数は、フィッシング対策協議会によれば約73万件でした2。不正送金の入口になるのは、この種の偽の連絡です。1件ごとの数字は被害に直結しませんが、偽の連絡が日々大量に出回っている状況は読み取れます。
同じ資料は、AI技術の発達によって文章の自然さや偽装の精度が大幅に向上し、従来と比べて見抜きにくいフィッシングが増えているとしています2。冒頭のメールのように、手続きを促す文面は、それだけで違和感を覚えにくくなっているわけです。
文面だけで本物かどうかを決めない
文章の自然さが上がれば、誤字や不自然な言い回しを手がかりに偽物を見分ける方法は使いにくくなります。これは資料の記述から導いた書き手の見方です。そのため、届いた文面の出来を判断の材料にしない考え方が必要になります。
警察庁の資料は、メール認証や多要素認証等の技術的な対策だけでは十分ではないとも述べています2。技術的な仕組みが働いても、利用者が偽のログインサイトに自分でIDやパスワードを入れてしまえば、金融庁が示す手口は成立します1。
ここで問題になるのは、本物かどうかを何で判断するかです。文面でも差出人の表示でもなければ、何を頼りにすればよいのでしょうか。その答えは第5節で示します。その前に、メールとは別の入口、電話を起点にした手口を見ておきます。
4. 電話を起点にした手口の変化
更新手続きをかたるボイスフィッシング
警察庁の資料によると、令和6年秋から、犯罪グループが企業に電話をかけ、ネットバンキングの更新手続等をかたってメールアドレスを聞き出し、そのアドレスにフィッシングメールを送るボイスフィッシングによる法人口座の不正送金被害が急増しました2。
この手口は、冒頭のメールと同じ「更新手続き」の言葉を使います。違いは、先に電話で相手のメールアドレスを聞き出す点です。電話で話した相手から届くメールなので、受け取る側は偽の連絡だと疑いにくくなります。
遠隔操作ソフトを使う新しい手口
令和8年5月には、企業への電話を起点に遠隔操作ソフトをインストールさせ、端末を遠隔操作すると同時に偽サイトへ誘導してIDとパスワードを盗み、不正送金を実行する新たな手口の被害が急増しました2。
同じ資料は、この手口について、普段使っている端末から送金を実行することで、金融機関による端末認証や不正取引監視を回避しようとする意図があると考えられるとしています2。端末が普段のものであることは、安全の目印になりません。
手口ごとの起点と目的
次の表は、二つの手口が何を起点にして、何を手に入れようとするかを並べたものです。どちらも起点は電話で、最終的な目的はIDとパスワードを使った不正送金です。違うのは、メールアドレスを聞き出してフィッシングメールにつなぐか、遠隔操作ソフトで端末を動かすかという途中の道筋です。
| 手口 | 起点 | 狙い |
|---|---|---|
| ボイスフィッシング2 | 企業への電話 | 更新手続等をかたってメールアドレスを聞き出し、フィッシングメールを送る |
| 遠隔操作ソフトを使う手口2 | 企業への電話 | 遠隔操作ソフトを入れさせ、偽サイトでIDとパスワードを盗んで送金する |
この二つは、資料では企業の被害として書かれています。報酬を受け取る事業用口座を持つ個人にも、同じ手口が向かう可能性はあります。これは書き手の推論で、資料が個人の被害を示しているわけではありません。
では、メールにも電話にも共通する対応は何でしょうか。次の節で、届いた連絡と自分で開く入口を分けて考えます。
5. 届いた連絡からではなく、公式の入口から
判断の対象を連絡から入口へ移す
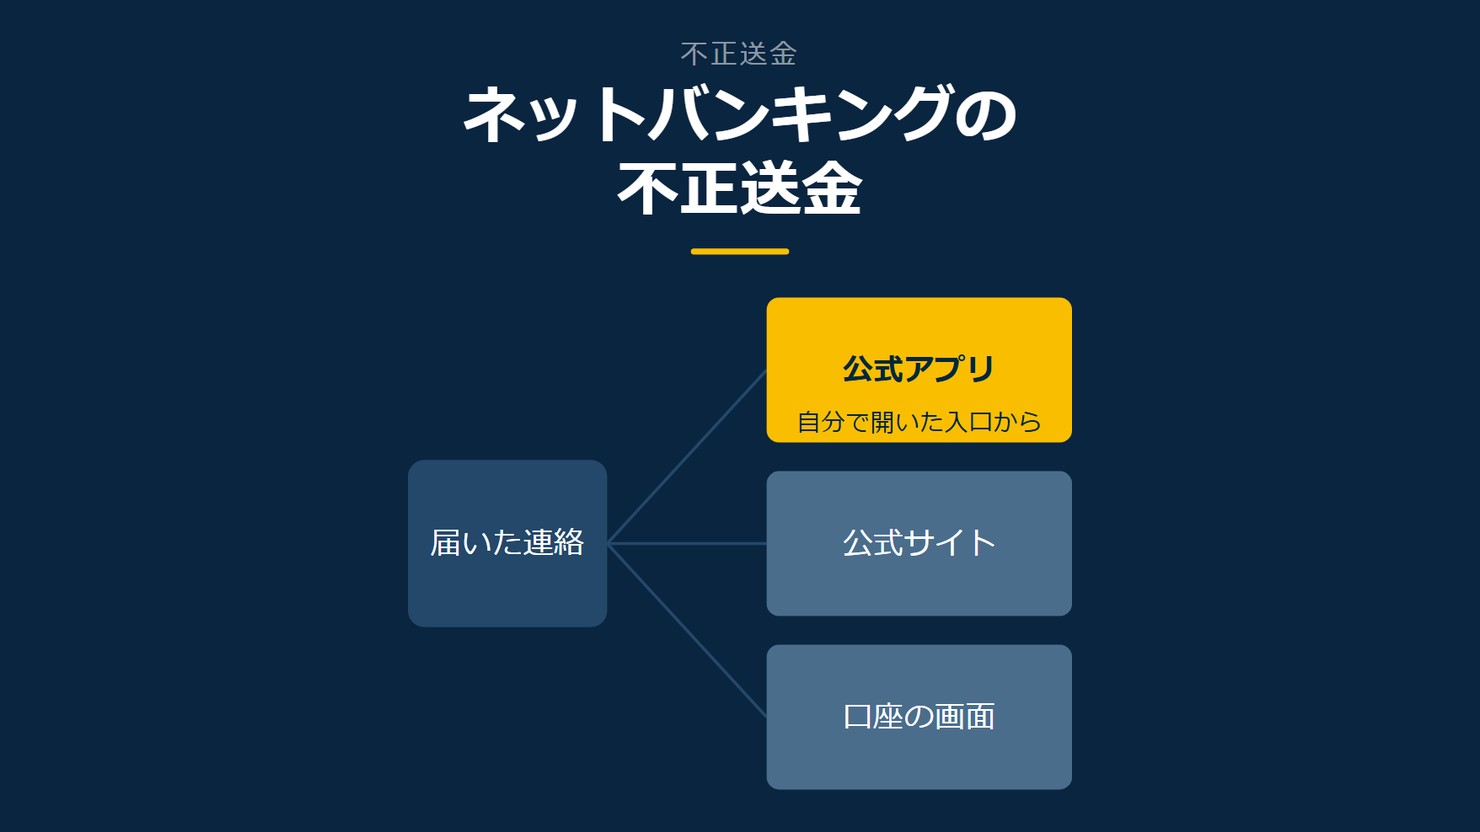
警察庁の資料は、メール認証や多要素認証等の技術的な対策だけでは十分ではないとしたうえで、「メール等に記載のリンクを安易にクリックしない」「公式サイトや公式アプリからアクセスする」など日常的な意識の向上が重要だとしています2。技術の側が働いても、最後に画面へ入力するのは自分です。
冒頭のメールで手が止まった場面に、この二つを当てはめます。連絡が本物かどうかを文面で見分けようとしても、先に見たとおり、文章の自然さが上がった今は決め手になりません2。そこで、判断の対象を連絡そのものから、口座の画面へ入る入口に移します。
届いたメールのリンクは開きません。代わりに、公式サイトや公式アプリから自分で口座の画面を開き、更新の案内が実際に出ているかを見ます。偽のメールでも本物の通知でも、確かめる場所は同じです。資料が挙げる二つの動きを組み合わせた、書き手の整理です。
図の作成:Remogu編集部。警察庁の資料が挙げる日常的な意識の向上を整理したもので、統計データではありません
電話を受けたときも同じ軸で考える
電話の手口でも、考え方は変わりません。ボイスフィッシングは、電話で聞き出したメールアドレスにフィッシングメールを送ります2。遠隔操作ソフトの手口は、電話を起点に端末を動かし、偽サイトでIDとパスワードを盗みます2。どちらも、電話の相手が名乗った立場を入口にしてしまうと成り立ちます。
そのため、銀行を名乗る電話を受けたときも、相手の案内する手順には進まず、公式サイトや公式アプリから自分で入口を開き直します。資料は個人の被害を示していないので、これは企業の被害の記述を事業用口座に置き換えた書き手の推論です。
入口を選ぶ動きが決まったら、次は事業用口座の設定と決めごとの見直しです。
リモートで参画できる案件を見てみる →
6. 事業用口座で見直す設定と決めごと
見直す項目と理由
設定の名前や場所は金融機関ごとに違うので、ここでは一般的な言い方にとどめます。次の表の項目は、警察庁や金融庁の資料が個別に指示しているものではなく、資料の記述から書き手が整理した見直しの観点です。
送金の上限、口座の通知、ログインの方法、連絡の確かめ方、送金のルールの五つを並べます。資料が直接触れているのは、公式の入口から入ること2と、送金に関するルールの再確認2です。残りの三つは、手口の仕組みから見て役に立つと考えた項目で、資料の裏付けがあるわけではありません。
| 見直すこと | 理由 |
|---|---|
| 送金の上限 | ログインの情報を使われても、動かせる金額に枠を設けられるため(書き手の推論) |
| 口座の通知 | 身に覚えのない操作に、早く気付くきっかけになるため(書き手の推論) |
| ログインの方法 | 多要素認証等の技術的な対策は取り入れつつ、それだけでは十分ではないと資料が述べているため2 |
| 連絡の確かめ方 | 銀行を名乗る連絡は、リンクではなく公式サイトや公式アプリから入って確かめるため2 |
| 送金のルール | ニセ社長詐欺の対策として、送金に関するルールの再確認が挙げられているため2 |
一方、遠隔操作ソフトの手口は、普段使っている端末から送金を実行し、金融機関による端末認証や不正取引監視を回避しようとする意図があると考えられています2。端末が普段のものであることを、安全の根拠にはしない見方が要ります。
送金のルールを一人の事業に置き換える
警察庁によると、令和8年1月頃から、法人の経営者等になりすましたメールで業務を装い、指定口座へ送金させるニセ社長詐欺が発生しています。令和8年1〜6月の認知件数は127件、被害額は約38億8,000万円でした2。
同じ資料は、この詐欺の対策として、送金に関するルールの再確認や、SNSグループの利用を指示された場合に特に注意することなどを挙げています2。会社の組織を前提にした対策ですが、一人で事業を回すフリーランスにも置き換えられます。
たとえば、送金の可否を相談できる社内の相手がいないぶん、送金の前に自分で確かめる順番を書き出しておきます。連絡が来た経路ではなく、公式の入口から口座を開いて残高と送金先を見る、といった具合です。これも書き手の推論です。
備えを整えても、被害に気付く場面がなくなるとは限りません。では、気付いたときは何から確かめるのでしょうか。
7. 被害に気付いたら確かめること
気付いた直後の確認の順番
被害に気付いたときの細かな手順は、ここで使っている資料には書かれていません。そこで、金融庁の資料が示す補償の数字の読み方に合わせて、すぐに金融機関へ連絡し、処理の方針を確かめる、という二段で考えます。
連絡先を探すときも、届いた連絡に書かれた番号や画面は使いません。公式サイトや公式アプリから入る動きは、連絡の入口でも変わらないからです2。これは資料の趣旨を連絡先の探し方に広げた、書き手の整理です。
図の作成:Remogu編集部。気付いたときの確認の順番を整理したもので、統計データではありません
補償の割合の読み方
金融庁によると、インターネットバンキングの被害のうち、金融機関が処理方針を決めた35,259件で、全額または一部を補償した割合は対象期間計で74.9%でした1。令和7年度は32.4%ですが、処理方針の決定が途中の可能性があると資料は添えています1。
この割合は、処理方針が決まった件数の中での話です。令和7年度の被害発生件数は3,946件で1、決定が途中の件が含まれるため、年度の数字だけでは全体像は決まりません。自分の被害がどう扱われるかは、数字ではなく、金融機関が決める処理方針で分かります。
だからこそ、連絡と確認を後回しにしない動きが生きてきます。補償の可否をここで断定することはできませんが、まず金融機関に伝え、処理の方針を確かめるところから始まる点は変わりません。
月末の朝に戻る
冒頭の朝に戻ります。更新手続きを促すメールが本物か偽物かは、AI技術で文章が自然になった今、文面からは判断しにくくなっています2。それでも、公式サイトや公式アプリから自分で口座の画面を開けば、届いた連絡を経由せずに確かめられます2。
Remogu(株式会社LASSIC運営)は、リモートワーク案件特化のエンジニアマッチングで、案件の90%以上がフルリモート可能です3。場所に縛られずに働くほど、報酬を受け取る口座の管理も自分の画面の中で完結します。まず登録して、自分の経験に合う条件を確かめながら、事業を回す環境を整えてみましょう。
届いた連絡からではなく、自分で開いた入口から確かめます。
8. よくある質問
不正送金の被害は減っていますか
警察庁の資料では、令和8年上半期の不正送金事犯は253件で、前年同期比51%減でした2。金融庁の資料では、令和7年度の被害発生件数は3,946件で、令和6年度の11,896件より少なくなっています1。二つの集計は対象が違うため、足したり並べて比べたりはしません。
ただし、件数が減った局面でも、令和8年5月には企業への電話を起点とした新たな手口の被害が急増しています2。件数の増減だけで、備えを緩める判断はできません。
銀行を名乗る電話にはどう対応すればよいですか
電話を起点にした手口では、更新手続等をかたってメールアドレスを聞き出したり2、遠隔操作ソフトを入れさせたりします2。相手の案内する手順には進まず、公式サイトや公式アプリから自分で入口を開き直します2。
資料は企業の被害を示しているため、個人の事業用口座への当てはめは書き手の推論です。同じ手口が向かう可能性を見込んで、入口を自分で選ぶ動きを先に決めておきます。
不正送金の被害は補償されますか
金融庁によると、金融機関が処理方針を決めた35,259件のうち、全額または一部を補償した割合は対象期間計で74.9%でした1。ただし、個々の被害が補償の対象になるかは、この数字からは言えません。
被害に気付いたときは、すぐに金融機関へ連絡し、処理の方針を確かめます。令和7年度は処理方針の決定が途中の可能性があるため、割合の読み方にも注意が要ります1。
リモートワーク案件をお探しの方へ
Remoguは、株式会社LASSICが運営するITエンジニア・デザイナー専門のリモートワーク案件紹介サービスです。フルリモート・ハイブリッドの案件から、スキルに合うものを探せます。
報酬を受け取る口座の守り方を決めておくと、目の前の仕事に集中できます。リモートで力を発揮できる案件から探してみてください。
会員登録無料 / 案件閲覧・相談は無料
※公開中の案件数は時期によって変わります。記事中の案件の傾向は執筆時点のものです。
出典・参考情報
*1 金融庁「預貯金の不正送金被害等の発生状況(令和8年3月末)について」(2026年6月30日・2026年10月確認)
*2 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月・2026年10月確認)
*3 Remogu(株式会社LASSIC運営)公開情報:扱う案件の90%以上がフルリモート可能