
【案件と情報漏えい】委託を受ける側に求められる備えを解説
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
📘 この記事でわかること
- 備えが組織・人・物理・技術という4つの区分で示されていることと、技術だけでは届かない範囲があること
- 案件の情報をさらに先へ出すときは委託元の事前の報告か承認が要ることと、その先も同じ扱いが続くこと
- 通常と違うアクセスの痕跡や私用端末からの感染が漏えいの報告対象になりうることと、委託先が狙われやすい場所であること
個人情報を扱う案件を任されると、備えをどこまで整えればよいのかという線引きが見えにくくなります。ガイドラインは、講じる備えを複数の区分に分けて示しており、技術の対策だけでは届かない範囲が最初から組み込まれています。案件の情報をさらに先へ出す場面や、日々使う端末の扱いにも、確かめておきたい点が示されています。区分ごとに何が挙げられているのかを1つずつ追っていくと、備えの全体像が見えてきます。
▶ あわせて読みたい
・案件で受け取った資料はいつ返す?秘密保持と返還の決まりを解説
・案件のセキュリティ仕様書は誰が作る?決め方の手順を解説
・案件で知的財産権の侵害が起きたとき|責任の分け方と確かめ方を解説
1. 組織の面から挙げられている備え
委託を受けた直後に見えにくくなること
案件を通じて個人情報を扱う場面では、何をどこまで整えれば十分なのかが、契約の文言だけでは見えてきません。作業の中身や納期に気を取られていると、備えそのものの形を確かめる作業が後回しになりがちです。まず何から見ていけばよいのかを、順を追って整理します。
個人情報保護委員会のガイドラインは、講じる備えの入り口として、組織の面での安全管理措置を挙げています1。作業の手順や成果物の中身よりも先に、体制そのものが問われる構成になっている点が、この区分の特徴です。
技術的な工夫から先に思い浮かべる読み方のほかに、体制の面から順に区分を見ていく読み方があります。ここに、最初の区分があります。
契約の窓口とのやり取りに表れる体制の面
体制の面での備えは、担当の窓口が誰か、決めた内容をどう残しておくかという、日々の運用の形として表れます。案件の窓口担当に、この点がどう整えられているかを尋ねておくと、後々の話が早く進みます。
受託した直後は作業内容の確認に気持ちが向きますが、体制の面を先に確かめておくと、後から起きる問い合わせにも落ち着いて対応できます。順番を変えるだけで、心構えが変わります。
区分の1つ目である組織の面を押さえたところで、次は人の面と物理的な面に目を向けます。備えは、道具の話だけでは終わりません。
2. 人の面と物理的な面の備え
人の面での備えが指すもの
ガイドラインは、人の面と、物理的な面での安全管理措置も挙げています1。組織の体制を整えるだけでなく、日々の業務に関わる人と、情報が置かれる場所の両方が対象になっている点が読み取れます。
案件に参画するメンバーがどこまで情報に触れられるかという点と、書類や記録媒体がどこに置かれているかという点は、一見別々に思えても、同じ区分の中に並んでいます。
人の面だけでなく、物理的な面もあわせて確かめる視点が、この区分の要点です。
参画する立場から確かめておきたいこと
参画する立場からは、情報に触れられる範囲が案件ごとにどう決まっているかを確かめておく点があります。「どこまで触れてよいのか」という問いに、案件ごとの取り決めで答えられるようにするためです。
資料や記録媒体を扱う機会がある案件では、置き場所や持ち出し方についての取り決めも、契約の窓口で確認しておきたい点になります。作業を始める前の、小さな一手間です。
人と物理、この2つの面を押さえたところで、次は技術の面と、外の環境の把握に移ります。
体制や記録の残し方を確かめられる案件を見る →
3. 技術の面と外の環境の把握
外の環境の把握とセットで挙げられる技術の面
ガイドラインは、技術の面と、外の環境の把握も挙げています1。アクセス制御や記録の仕組みといった技術寄りの話に、外側の状況をつかむ視点が重なっている構成です。
技術の対策だけを整えるよりも、外の環境がどう変わっているかをあわせて把握するほうが、ガイドラインが挙げている範囲に近づきます。技術は、単独では完結しません。
組織の面、人と物理の面、技術と外部の面という3つの区分が出そろいました。表1は、この3つを整理したものです。
| 区分 | ガイドラインが挙げている内容 |
|---|---|
| 組織の面 | 体制を整える面での安全管理措置1 |
| 人と物理の面 | 人の面と、物理的な面での安全管理措置1 |
| 技術と外部の面 | 技術の面と、外の環境の把握1 |
区分で並べて見える、抜けやすい場所
図1は、道具だけを見た備えと、区分でとらえた備えを比べたものです。技術の話だけで済ませると、備えの一部が抜ける場合があります。
図の作成:Remogu編集部。備えの範囲のとらえ方を整理したもので、統計データではありません
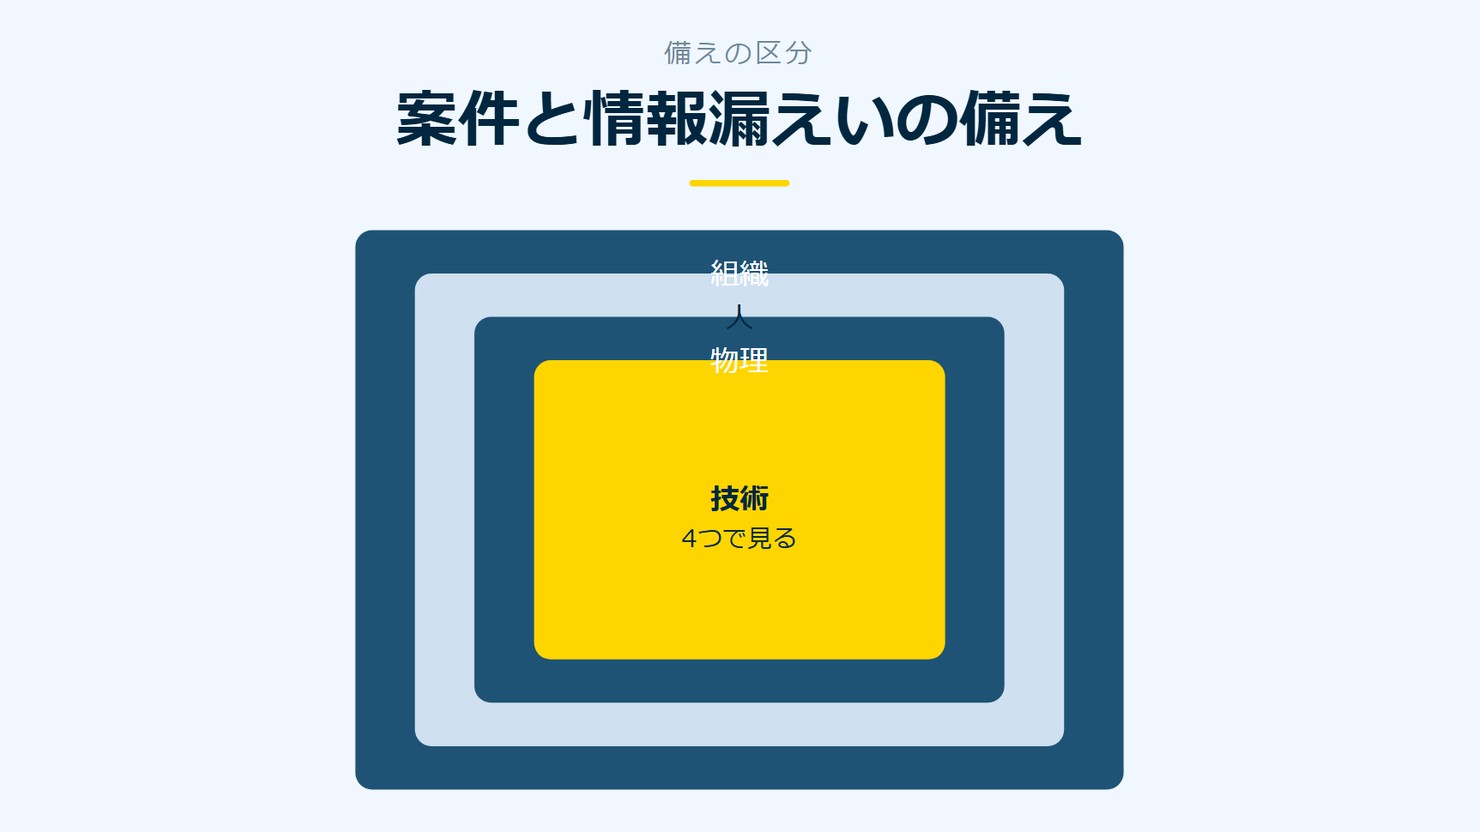
図2は、ガイドラインが挙げている区分を並べたものです。組織・人・物理・技術という言葉が、それぞれ独立した区分として扱われています。
出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」をもとに作成
区分をひととおり押さえたところで、次は案件の情報をさらに先へ出す場面に移ります。
4. さらに先へ出すときの扱い
再委託の事前の報告か承認
案件で預かった情報を、さらに別の相手に任せる場面もあります。ガイドラインは、さらに先へ出すときは、委託元から事前の報告か承認を得ることが望ましいとしています1。
自分の判断だけで話を進めるよりも、委託元とのやり取りを先に済ませておくほうが、後になって話の食い違いが起きる場面を減らせます。順番を守ることが、そのまま備えになります。
図3は、この流れを整理したものです。
出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」をもとに作成
その先にも続く同じ扱い
ガイドラインは、さらにその先へ出す場合も、同じ扱いになるとしています1。段階が1つ増えても、確かめる手順そのものが変わるわけではありません。
表2は、再委託と、その先の段階を並べたものです。段階が変わっても、事前に確かめておく点は共通しています。
| 段階 | 求められる対応 |
|---|---|
| 再委託するとき | 委託元から事前の報告か承認を得ること1 |
| 再々委託するとき | 再委託の場合と同じ扱いになること1 |
先へ出す段階が増えるほど、情報が今どこにあるのかを追いにくくなります。区分と同じように、段階ごとに確かめる姿勢そのものが備えの1つになります。
5. 委託した側が調べることと、取り決めに盛り込むこと
委託した側が定期的に調べること
前の節では、案件を受ける側に示されている点を見ました。ガイドラインは、委託した側の動きについても触れています。
ガイドラインは、委託した側が定期的な監査などで、取り決めた内容がどこまで守られているかを調べることが望ましいとしています1。
調べられる側という見方だけでなく、取り決めた内容がどこまで実行できているかを自分の側からも言葉にできるようにしておく進め方もあります。
取り決めに盛り込む内容
ガイドラインは、取り扱いの状況を委託した側が無理なく把握できるよう、取り決めに盛り込むことが望ましいとしています1。
表3は、この2つの場面を並べたものです。
| 場面 | 示されている内容 |
|---|---|
| 定期的な確認 | 監査などで、取り決めた内容がどこまで守られているかを調べること1 |
| 取り決めへの記載 | 取り扱いの状況を委託した側が無理なく把握できるようにすること1 |
委託した側の動きを知っておくと、契約の話し合いの場で何を確認されるのかが見えてきます。次は、実際に何かが起きたときの見方に移ります。
登録して自分に合う案件の条件を確かめる →
6. 漏えいのおそれに当たりうる痕跡
通常の業務にないアクセスの痕跡
実際に何かが起きたとき、どこからが報告の対象になるのかも、ガイドラインに示されています。備えの話は、起きる前だけでなく、起きた後の見方にもつながっています。
ガイドラインは、通常の業務で必要としないアクセスでデータが取られた痕跡があれば、漏えいのおそれに当たりうるとしています1。
気づいた時点で自分だけで判断に迷うよりも、記録として残っている痕跡を先に確かめる姿勢が、次の動きの入り口になります。
案件の窓口を通じた痕跡の確かめ方
痕跡の有無を自分だけで判定しようとせず、案件の窓口を通じて確かめる進め方が、ガイドラインが示している範囲に沿います。
何が起きたかを個別に判定することよりも、決まった手順に沿って窓口へつなぐことのほうが、備えとして機能します。判断を急ぐ必要はありません。
痕跡という視点を押さえたところで、次は私用の端末と、狙われている場所に移ります。
7. 私用の端末からの漏えいと、狙われている場所
報告を要する事例に含まれる私用端末の感染
案件によっては、私用の端末や取引先の端末を使う場面もあります。ガイドラインは、私用の端末や取引先の端末がマルウェアに感染して漏えいした場合も、報告を要する事例に含まれるとしています1。
使い慣れた端末だからと管理を後回しにするよりも、案件で扱う情報が乗る端末として先に整えておくほうが、備えの抜けを防げます。
あわせて、IPAの情報セキュリティ10大脅威では、委託先を狙った攻撃が上位に挙げられています2。狙われているのは、情報そのものだけでなく、委託という関係の入り口でもあります。
確かめる項目の一覧
図4は、本文の内容を確かめる項目として並べたものです。案件に入る前に確かめる4つです。
図の作成:Remogu編集部。本文の内容を確かめる項目として整理したもので、統計データではありません
区分・段階・痕跡・端末という4つの視点を、案件に入る前に並べておくと、備えの話は特別なものではなく、日々の進め方の一部になります。
委託という関係の中で、自分がどの区分を任されているのかを確かめるところから、備えは始まります。案件の90%以上がフルリモート可能なリモート特化の環境でも、この確認の進め方は変わりません。
8. よくある質問
痕跡に気づいたとき、何をすればよいですか
自分で判定しようとせず、案件の窓口を通じて確かめる進め方が、ガイドラインが示している範囲に沿います1。手順を自分で代行することや、判定を急ぐことは、この記事の範囲を超えます。
委託先を狙った攻撃は、どのくらい上位に挙げられていますか
IPAの情報セキュリティ10大脅威 2026では、サプライチェーンや委託先を狙った攻撃が2位に挙げられています2。
委託した側は、取り扱いの状況をどのように把握しますか
ガイドラインは、定期的な監査などで取り決めた内容の実施の程度を調べることが望ましいとしています1。あわせて、取り扱いの状況を委託した側が無理なく把握できるよう、取り決めに盛り込むことも望ましいとしています1。
リモートワーク案件をお探しの方へ
Remoguは、株式会社LASSICが運営するITエンジニア・デザイナー専門のリモートワーク案件紹介サービスです。フルリモート・ハイブリッドの案件から、スキルに合うものを探せます。
備えが分かれば預かれます。リモートの案件を見てみてください。
会員登録無料 / 案件閲覧・相談は無料
※公開中の案件数は時期によって変わります。記事中の案件の傾向は執筆時点のものです。
出典・参考情報
*1 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」組織の面(2026年6月・2026年10月確認)
*2 IPA「情報セキュリティ10大脅威 2026」委託先という経路(2026年1月・2026年10月確認)